
Was bedeutet DSGVO-konforme KI bei KI-Agenten?
DSGVO-konforme KI heißt: Du verarbeitest personenbezogene Daten mit KI nur auf einer Rechtsgrundlage (Art. 6 DSGVO), zweckgebunden und sicher (Art. 5, Art. 32 DSGVO), und Betroffene können ihre Rechte (Art. 15–22 DSGVO) auch gegenüber dem KI-Agenten ausüben. Hinzu kommen Pflichten aus dem EU AI Act.
Das ist ein Prozess von der Planung bis zur laufenden Überwachung. Art. 25 DSGVO verlangt Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen: Setze geeignete Maßnahmen schon bei der Wahl der Mittel und während der Verarbeitung um.
Muss mein KI-Agent die DSGVO einhalten?
Ja. Wenn dein KI-Agent personenbezogene Daten verarbeitet und dein Unternehmen in der EU tätig ist oder Nutzer:innen in der EU anspricht, gilt die DSGVO für ihn.
Ein KI-Agent ist ein System, das auf Grundlage von Eingaben, Regeln und Training eigenständig Aufgaben ausführt, etwa Kundenanfragen beantworten, CRM-Daten anreichern oder Empfehlungen geben. Dabei verarbeitet er häufig personenbezogene Daten wie Namen, E-Mail-Adressen, Verhaltensprotokolle oder IP-Adressen. Auch eine indirekte Verarbeitung fällt unter die DSGVO. Ein konkretes Beispiel für Funktionen und Compliance-Risiken eines Agenten ist OpenClaw.
Welche 7 Grundsätze nach Art. 5 DSGVO gelten für KI-Agenten?
Baue die Grundsätze aus Art. 5 DSGVO direkt in die Funktionsweise deiner KI-Agenten ein.
1. Rechtmäßigkeit, Fairness, Transparenz (Art. 5 Abs. 1 lit. a)
- Dokumentiere für jede Verarbeitung eine Rechtsgrundlage nach Art. 6 DSGVO, z. B. Vertragserfüllung, berechtigtes Interesse oder Einwilligung.
- Erkläre in deiner Datenschutzerklärung, wann KI-Agenten im Einsatz sind, welche Daten sie nutzen und wozu.
- Weise Nutzer:innen darauf hin, dass sie mit KI interagieren, z. B. mit „Du chattest jetzt mit unserem virtuellen Assistenten.“ Art. 50 Abs. 1 AI Act verlangt das ab 2. August 2026 von den Anbietern, außer es ist für eine angemessen informierte Person offensichtlich.
2. Zweckbindung (Art. 5 Abs. 1 lit. b)
Für einen neuen Zweck brauchst du eine neue Prüfung und gegebenenfalls eine neue Rechtsgrundlage.
- Lege den Zweck des Agenten fest und dokumentiere ihn intern und in der Datenschutzerklärung.
- Beschränke den Zugriff auf die Daten, die er für seine Hauptfunktion braucht. Ein Support-Bot nutzt z. B. keine Marketingdaten, solange es dafür keine Rechtsgrundlage gibt.
- Prüfe neue Integrationen erneut und kontrolliere, ob sich der Zweck schleichend verschoben hat.
3. Datenminimierung (Art. 5 Abs. 1 lit. c)
Gib dem Agenten nur die Datenfelder, die er braucht, und entferne überflüssige oder sensible Felder wie das Geburtsdatum. Ein Chatbot zum Zurücksetzen von Passwörtern braucht nur die E-Mail-Adresse. Überprüfe die Datenflüsse regelmäßig.
4. Richtigkeit (Art. 5 Abs. 1 lit. d)
Prüfe Eingabedaten auf Plausibilität und Aktualität, aktualisiere wichtige Felder wie Jobtitel regelmäßig und richte Feedbackschleifen ein, damit Fehler schnell korrigiert werden.
5. Speicherbegrenzung (Art. 5 Abs. 1 lit. e)
Lege je Zweck Speicherfristen fest, nenne sie in der Datenschutzerklärung und richte automatische Löschungen ein, z. B. nach 30 oder 60 Tagen.
6. Integrität und Vertraulichkeit (Art. 5 Abs. 1 lit. f)
Welche Sicherheitsmaßnahmen angemessen sind, bestimmt Art. 32 Abs. 1 DSGVO nach Stand der Technik, Implementierungskosten und Risiko. Die Norm nennt unter anderem Verschlüsselung, schreibt aber kein bestimmtes Verfahren vor.
- Verschlüssele Daten bei der Übertragung und im Ruhezustand, z. B. mit TLS und AES-256 (Beispiele, keine Vorgabe der DSGVO).
- Setze rollenbasierte Zugriffskontrollen ein und trenne sensible Daten: Ein Empfehlungsagent braucht z. B. keinen Zugriff auf Kreditkartendaten.
- Überwache den Agenten auf verdächtige Aktivitäten. Zu Angriffen auf KI-Systeme siehe unseren Artikel zu Prompt Injection, Datenschutz und Haftung.
7. Rechenschaftspflicht (Art. 5 Abs. 2)
Du musst nachweisen können, dass dein Agent die Grundsätze einhält. Dokumentiere Entscheidungslogik, Eingaben und Modelle (siehe KI-Dokumentationspflicht), führe den Agenten in deinem Verarbeitungsverzeichnis auf (Art. 30 DSGVO), soweit du eines führen musst, und benenne intern eine verantwortliche Person.
Wie setzt du Betroffenenrechte bei KI-Agenten um?
Dein KI-Agent muss so gestaltet sein, dass Nutzer:innen ihre Rechte einfach ausüben können.
1. Recht auf Auskunft (Art. 15)
Nutzer:innen können erfahren, welche Daten verarbeitet werden, wofür und von wem, bei automatisierten Entscheidungen auch die zugrunde liegende Logik. Führe dafür strukturierte Protokolle, erstelle verständliche Auskunftsberichte und biete ein Formular oder Dashboard an. Mehr dazu im Artikel zum Auskunftsrecht.
2. Recht auf Berichtigung (Art. 16)
Korrekturen müssen zeitnah in allen Systemen ankommen. Bearbeite sie vorrangig, wenn falsche Daten zu falschen Entscheidungen führen können.
3. Recht auf Löschung (Art. 17)
Richte vollständige Löschprozesse ein, auch für Logs, Backups und Trainingsdaten, und schließe gelöschte Daten von künftigen Modelltrainings aus. Warum das bei KI-Modellen besonders schwierig ist, erklärt unser Artikel zum Recht auf Vergessenwerden bei KI.
4. Widerspruchsrecht (Art. 21)
Nutzer:innen können der Verarbeitung widersprechen, wenn sie auf berechtigtem Interesse beruht, und Direktwerbung einschließlich Profiling jederzeit ablehnen. Biete Opt-outs direkt in der Interaktion an und passe das Verhalten des Agenten an (keine Personalisierung, gegebenenfalls Anonymisierung).
5. Automatisierte Entscheidungen (Art. 22)
Betroffene haben das Recht, keiner ausschließlich automatisierten Entscheidung mit rechtlicher oder ähnlich erheblicher Wirkung unterworfen zu werden (Art. 22 Abs. 1 DSGVO). Ausnahmen sind Vertragserforderlichkeit, Rechtsvorschrift und ausdrückliche Einwilligung (Abs. 2). Bei Vertrag und Einwilligung musst du mindestens das Eingreifen einer Person, die Darlegung des eigenen Standpunkts und die Anfechtung ermöglichen (Abs. 3). Lehnt ein Agent z. B. automatisch Bewerber:innen ab, muss eine menschliche Nachprüfung möglich sein. Mehr dazu im Artikel zu KI im Recruiting.
Brauchst du für deinen KI-Agenten eine DSFA (Art. 35 DSGVO)?
Das hängt vom Risiko ab. Eine Datenschutz-Folgenabschätzung (DSFA) brauchst du nach Art. 35 Abs. 1 DSGVO, wenn eine Verarbeitung – insbesondere mit neuen Technologien – voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Art. 35 Abs. 3 nennt als Beispiele die umfassende automatisierte Bewertung persönlicher Aspekte einschließlich Profiling mit erheblicher Wirkung (lit. a) und die umfangreiche Verarbeitung besonderer Datenkategorien (lit. b). Ob dein Agent darunterfällt, prüfst du im Einzelfall.
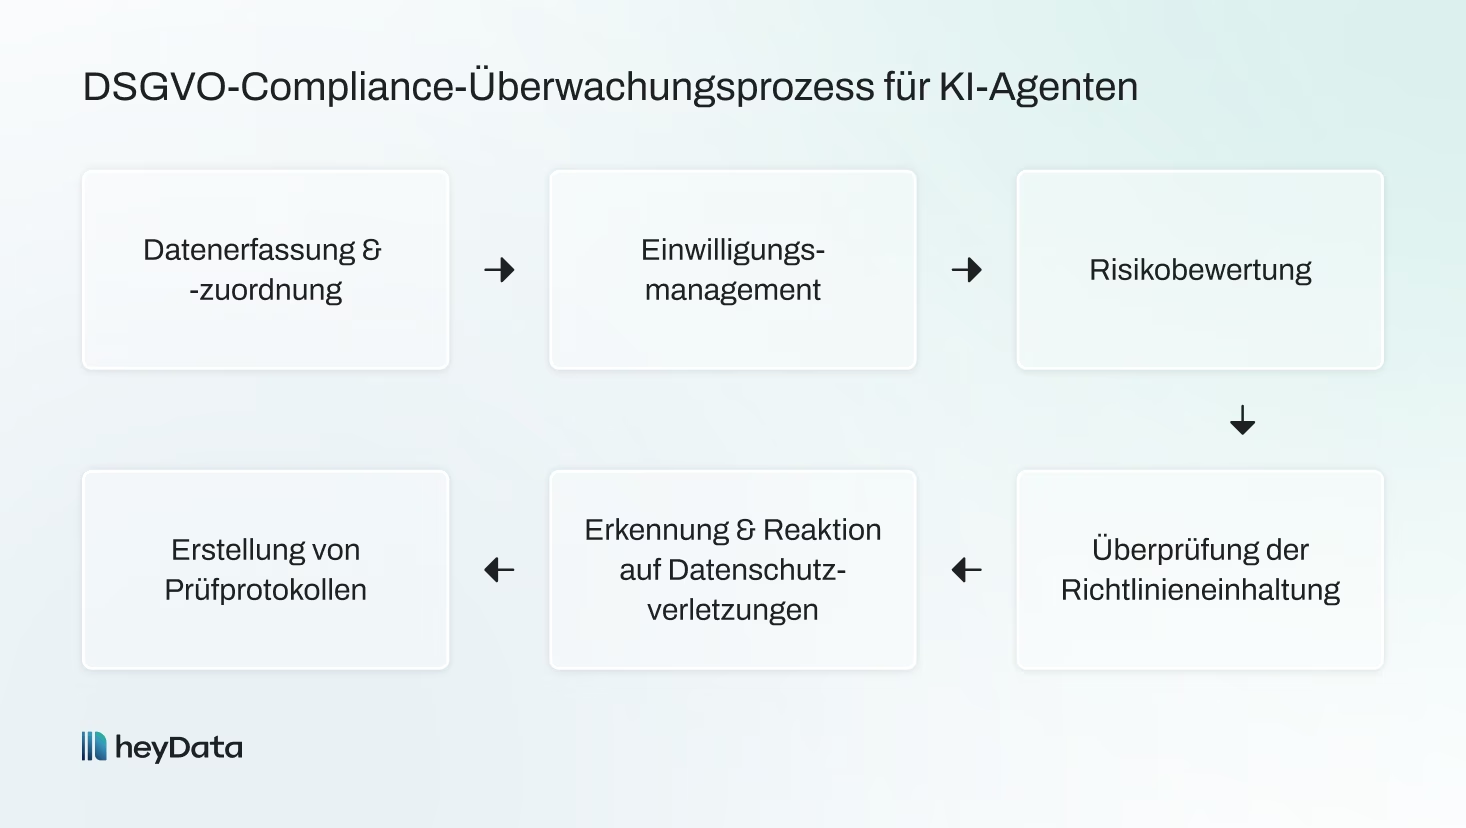
Wie überwachst du einen KI-Agenten laufend?
DSGVO-Compliance endet nicht mit dem Go-live. Nutzt dein Agent externe APIs, etwa ein Sprachmodell, sind die Anbieter in der Regel Auftragsverarbeiter.
- Schließe mit ihnen einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO ab. Er regelt unter anderem Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Sicherheitsmaßnahmen.
- Prüfe, ob Daten in Drittländer wie die USA übermittelt werden, und sichere diese Übermittlungen ab. Bei der Wahl der Bereitstellung hilft unser Artikel zu US-Cloud, EU-Cloud oder lokal.
- Überprüfe Anbieter regelmäßig, z. B. mit dem Vendor Risk Management von heyData.
- Protokolliere Datenzugriffe, Verarbeitungen, Entscheidungen und Fehler manipulationssicher (auch hier gilt die Speicherbegrenzung) und reagiere schnell auf Auffälligkeiten.
- Prüfe DSFA, Sicherheitsmaßnahmen und Dokumentation mindestens jährlich und beobachte neue Leitlinien der Datenschutzbehörden zu KI.
Was verlangt der EU AI Act von KI-Agenten (Stand: 2. November 2026)?
Für KI-Agenten sind vor allem KI-Kompetenz (Art. 4) und Transparenz (Art. 50) relevant, je nach Einsatz auch die Hochrisiko-Regeln. Der EU AI Act ergänzt die DSGVO, ersetzt sie aber nicht – beide müssen erfüllt werden. Stand: 2. November 2026.
| Thema | Regelung | Ab wann | Was du tun musst |
|---|---|---|---|
| Rechtsgrundlage, Grundsätze, Sicherheit | Art. 5, 6, 32 DSGVO | gilt bereits | Rechtsgrundlage dokumentieren, Grundsätze und risikoangemessene Sicherheit umsetzen. |
| Auftragsverarbeitung | Art. 28 DSGVO | gilt bereits | AVV mit KI-Anbietern abschließen. |
| Datenschutz-Folgenabschätzung | Art. 35 DSGVO | gilt bereits | Bei voraussichtlich hohem Risiko vorab durchführen. |
| Verbotene KI-Praktiken | EU AI Act | seit 2.2.2025 | Prüfen, ob dein Agent darunterfällt, z. B. durch Emotionserkennung am Arbeitsplatz. |
| KI-Kompetenz | Art. 4 AI Act | seit 2.2.2025 | Maßnahmen zur Förderung der KI-Kompetenz ergreifen, ein bestimmtes Niveau musst du nicht garantieren. Mehr: KI-Kompetenz. |
| Transparenz | Art. 50 AI Act | ab 2.8.2026 | Erkennbar machen, dass Nutzer:innen mit KI interagieren (Abs. 1); synthetische Inhalte maschinenlesbar kennzeichnen (Abs. 2, Anbieter). |
| Kennzeichnung bei Altsystemen | Art. 50 Abs. 2 AI Act | ab 2.12.2026, wenn das System vor dem 2.8.2026 in Verkehr gebracht wurde | Kennzeichnung bis dahin umsetzen. |
| Hochrisiko-KI (Annex III) | Kapitel III AI Act | ab 2.12.2027 | Risikomanagement, Dokumentation und menschliche Aufsicht, z. B. bei Agenten in Personal, Kreditvergabe oder Gesundheit. |
| Hochrisiko-KI in Produkten (Annex I) | Kapitel III AI Act | ab 2.8.2028 | Wie Annex III, wenn der Agent Teil eines regulierten Produkts ist. |
Die Verordnung (EU) 2026/1744 („Digital Omnibus on AI“) ist seit 27. Juli 2026 in Kraft und hat die Hochrisiko-Fristen verschoben (Annex III auf den 2. Dezember 2027, Annex I auf den 2. August 2028). Quellen: EU-Kommission, Cuatrecasas, artificialintelligenceact.eu. Hintergründe findest du im Artikel zum Digital Omnibus.
Prüfe die Risikoklasse deines Agenten mit unserer Checkliste zur Klassifizierung von KI-Tools und dem Artikel zur Risikoanalyse für KI-Systeme. Kläre, ob du Anbieter oder Betreiber bist – davon hängen deine Pflichten ab – und lege Regeln in einer KI-Richtlinie fest.
Wie prüfst du deinen KI-Agenten? Die Checkliste zum Abhaken
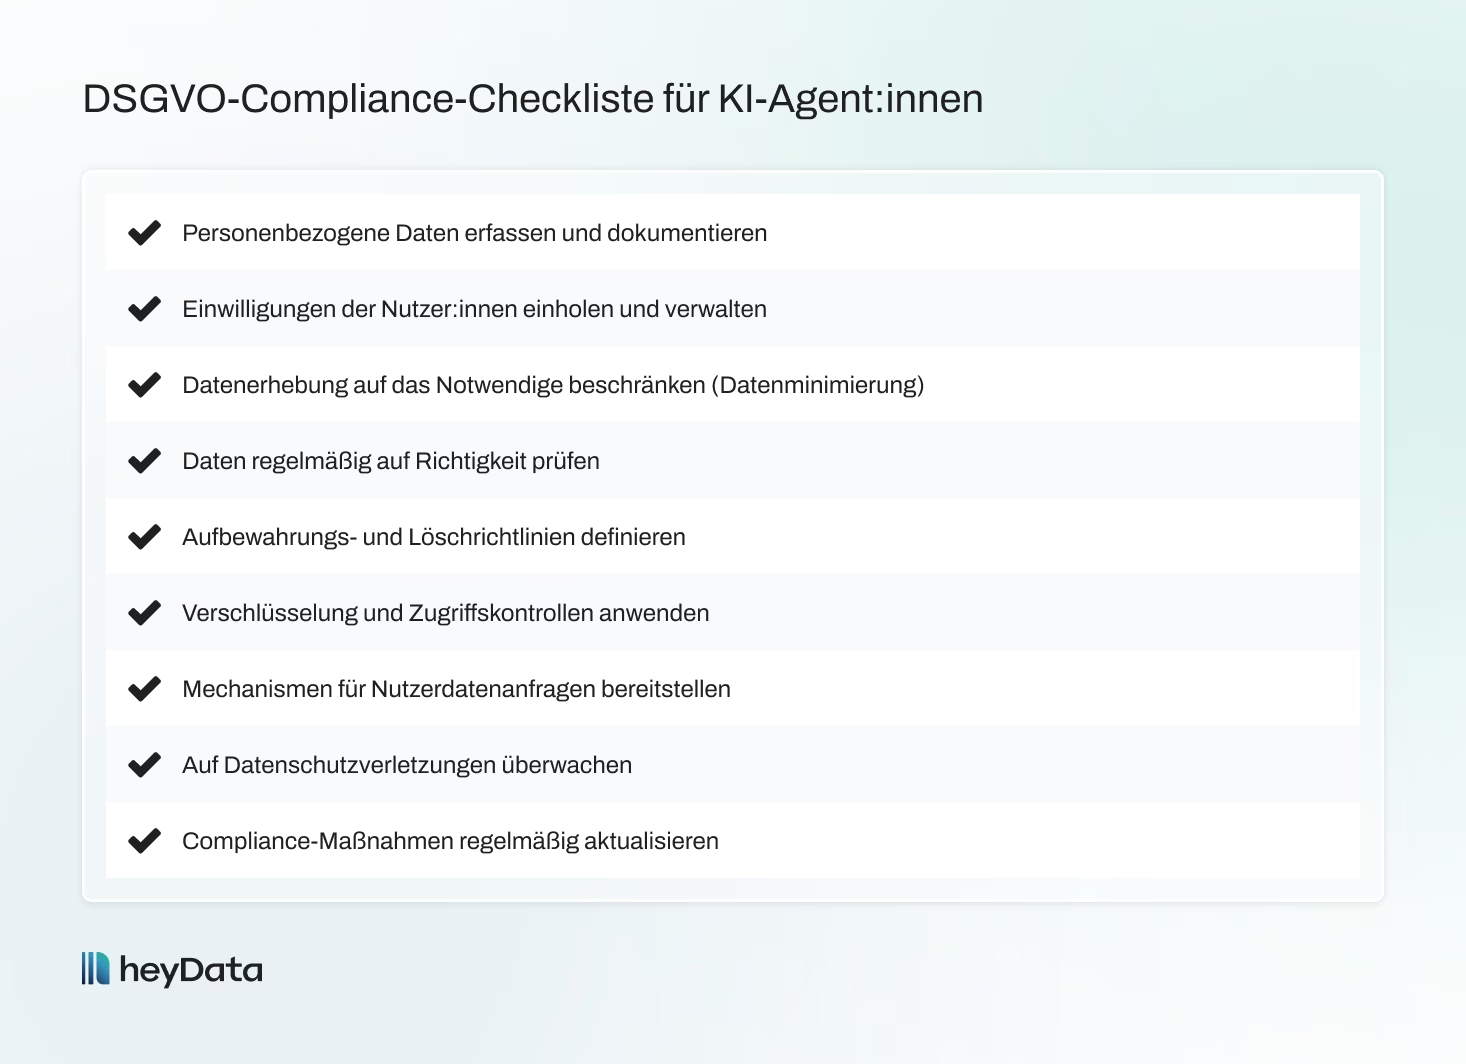
- ☐ Rechtsgrundlage je Verarbeitung dokumentiert
- ☐ Zweck festgelegt, Datenzugriff begrenzt
- ☐ Nutzer:innen über den KI-Einsatz informiert
- ☐ Speicherfristen und automatische Löschung festgelegt
- ☐ Sicherheitsmaßnahmen risikoangemessen umgesetzt
- ☐ Prozesse für Auskunft, Berichtigung, Löschung, Widerspruch
- ☐ Menschliche Überprüfung bei automatisierten Entscheidungen
- ☐ AVV mit KI-Anbietern, Drittlandübermittlung abgesichert
- ☐ DSFA geprüft
- ☐ Protokollierung, Monitoring und jährliche Überprüfung eingerichtet
- ☐ KI-Kompetenz gefördert, Risikoklasse geprüft, verantwortliche Person benannt
Kein Update verpassen.
Neue Gesetze, Fristen und Praxistipps direkt in dein Postfach – einmal pro Monat, kein Spam.
Fazit
Die DSGVO-Konformität von KI-Agenten ist komplex – aber unverzichtbar.
Von der Rechtsgrundlage über Datenminimierung, Transparenz und Löschroutinen bis zu Betroffenenrechten, Monitoring und Dienstleistersteuerung: Deine Verantwortung endet nicht mit dem Go-live. Mit dem EU AI Act kommen zusätzliche Pflichten hinzu, die du von Anfang an mitdenken solltest.
Die Vorteile:
- geringeres rechtliches Risiko
- mehr Vertrauen deiner Nutzer:innen
- bessere Nutzererfahrung
- ein klares Signal für verantwortungsvolle Innovation
Mit der All-in-One-Compliance-Lösung von heyData setzt du DSGVO und EU AI Act für deine KI-Systeme strukturiert um – mit automatisierten Audits, DSFA-Vorlagen und Vendor Monitoring.
Mach den ersten Schritt zu DSGVO-konformen KI-Agenten. Buche jetzt eine Demo!
EU AI Act: Leitfaden für KI-Compliance | heyData
Erfahre, welche Pflichten der EU AI Act für Unternehmen bringt und wie du KI-Risiken, Dokumentation, Aufsicht und Governance strukturiert umsetzt.

Kostenlos & unverbindlich
FAQ
Was ist KI-Agent-DSGVO-Konformität?
Was ist KI-Agent-DSGVO-Konformität?
Das bedeutet, dass KI-Systeme, die personenbezogene Daten verarbeiten, den Anforderungen der DSGVO entsprechen, inkl. Rechtsgrundlage, Sicherheit, Transparenz und Nutzer:innenrechte.
Braucht mein KI-Agent eine DSFA (Datenschutz-Folgenabschätzung)?
Braucht mein KI-Agent eine DSFA (Datenschutz-Folgenabschätzung)?
Das hängt vom Risiko ab. Nach Art. 35 Abs. 1 DSGVO brauchst du eine DSFA, wenn die Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Art. 35 Abs. 3 nennt als Beispiele unter anderem umfassende automatisierte Bewertungen persönlicher Aspekte einschließlich Profiling mit erheblicher Wirkung (lit. a) und die umfangreiche Verarbeitung besonderer Datenkategorien (lit. b). Die DSFA hilft, Risiken frühzeitig zu erkennen und zu minimieren.
Dürfen KI-Agenten automatisierte Entscheidungen treffen?
Dürfen KI-Agenten automatisierte Entscheidungen treffen?
Nur unter den Bedingungen von Art. 22 DSGVO: bei Vertragserforderlichkeit, Erlaubnis durch Rechtsvorschrift oder ausdrücklicher Einwilligung. Bei Vertrag und Einwilligung müssen Betroffene mindestens ein Eingreifen einer Person erwirken, ihren Standpunkt darlegen und die Entscheidung anfechten können (Art. 22 Abs. 3).
Wie stelle ich sicher, dass mein KI-Agent Rechte respektiert?
Wie stelle ich sicher, dass mein KI-Agent Rechte respektiert?
Biete einfache Mechanismen für Auskunft, Berichtigung, Löschung und Widerspruch. Der Agent muss Datenverarbeitung anpassen können, wenn ein Recht geltend gemacht wird.
Welche Sicherheitsmaßnahmen verlangt die DSGVO für KI-Agenten?
Welche Sicherheitsmaßnahmen verlangt die DSGVO für KI-Agenten?
Art. 32 Abs. 1 DSGVO schreibt keine bestimmten Maßnahmen oder Verfahren vor. Du musst geeignete technische und organisatorische Maßnahmen treffen, die Stand der Technik, Implementierungskosten, Art, Umfang und Zwecke der Verarbeitung sowie das Risiko berücksichtigen. Die Norm nennt unter anderem Verschlüsselung und Pseudonymisierung. Typisch für KI-Agenten sind Verschlüsselung (z. B. TLS und AES), rollenbasierter Zugriff, Monitoring, Logging und Anomalie-Erkennung. Sensible Daten solltest du segmentieren und gut schützen.
Worin unterscheidet sich der EU AI Act von der DSGVO?
Worin unterscheidet sich der EU AI Act von der DSGVO?
Die DSGVO schützt personenbezogene Daten. Der EU AI Act regelt risikobasierte Anforderungen an KI-Systeme. Hochrisiko-Agenten müssen beide Vorschriften einhalten.