Cyber Resilience Act: Meldepflichten sicher und fristgerecht erfüllen
Bereite dein Unternehmen auf die CRA-Meldepflichten ab dem 11. September 2026 vor – mit klaren Prozessen, zentraler Dokumentation und persönlichen Expert:innen an deiner Seite.



Klarheit, bevor die Frist läuft.
Wenn ein Vorfall eintritt, beginnt die Frist sofort.
Der bloße Verdacht löst die Meldepflicht noch nicht aus. Entscheidend ist deine erste Bewertung des Ereignisses – und die darfst du nicht hinauszögern, um den Fristbeginn zu verschieben. Genau deshalb muss der Bewertungsprozess vorher stehen.
Ist das Produkt überhaupt betroffen?
Installierbare Software, Apps, Browser-Erweiterungen, Agenten und vernetzte Geräte können in den Anwendungsbereich fallen. Entscheidend ist das konkrete Produkt – nicht deine Branche oder dein Geschäftsmodell. Und es zählt auch, was du vor Jahren ausgeliefert hast: Für die Meldepflichten gibt es keinen Bestandsschutz.
24 Stunden lassen wenig Spielraum
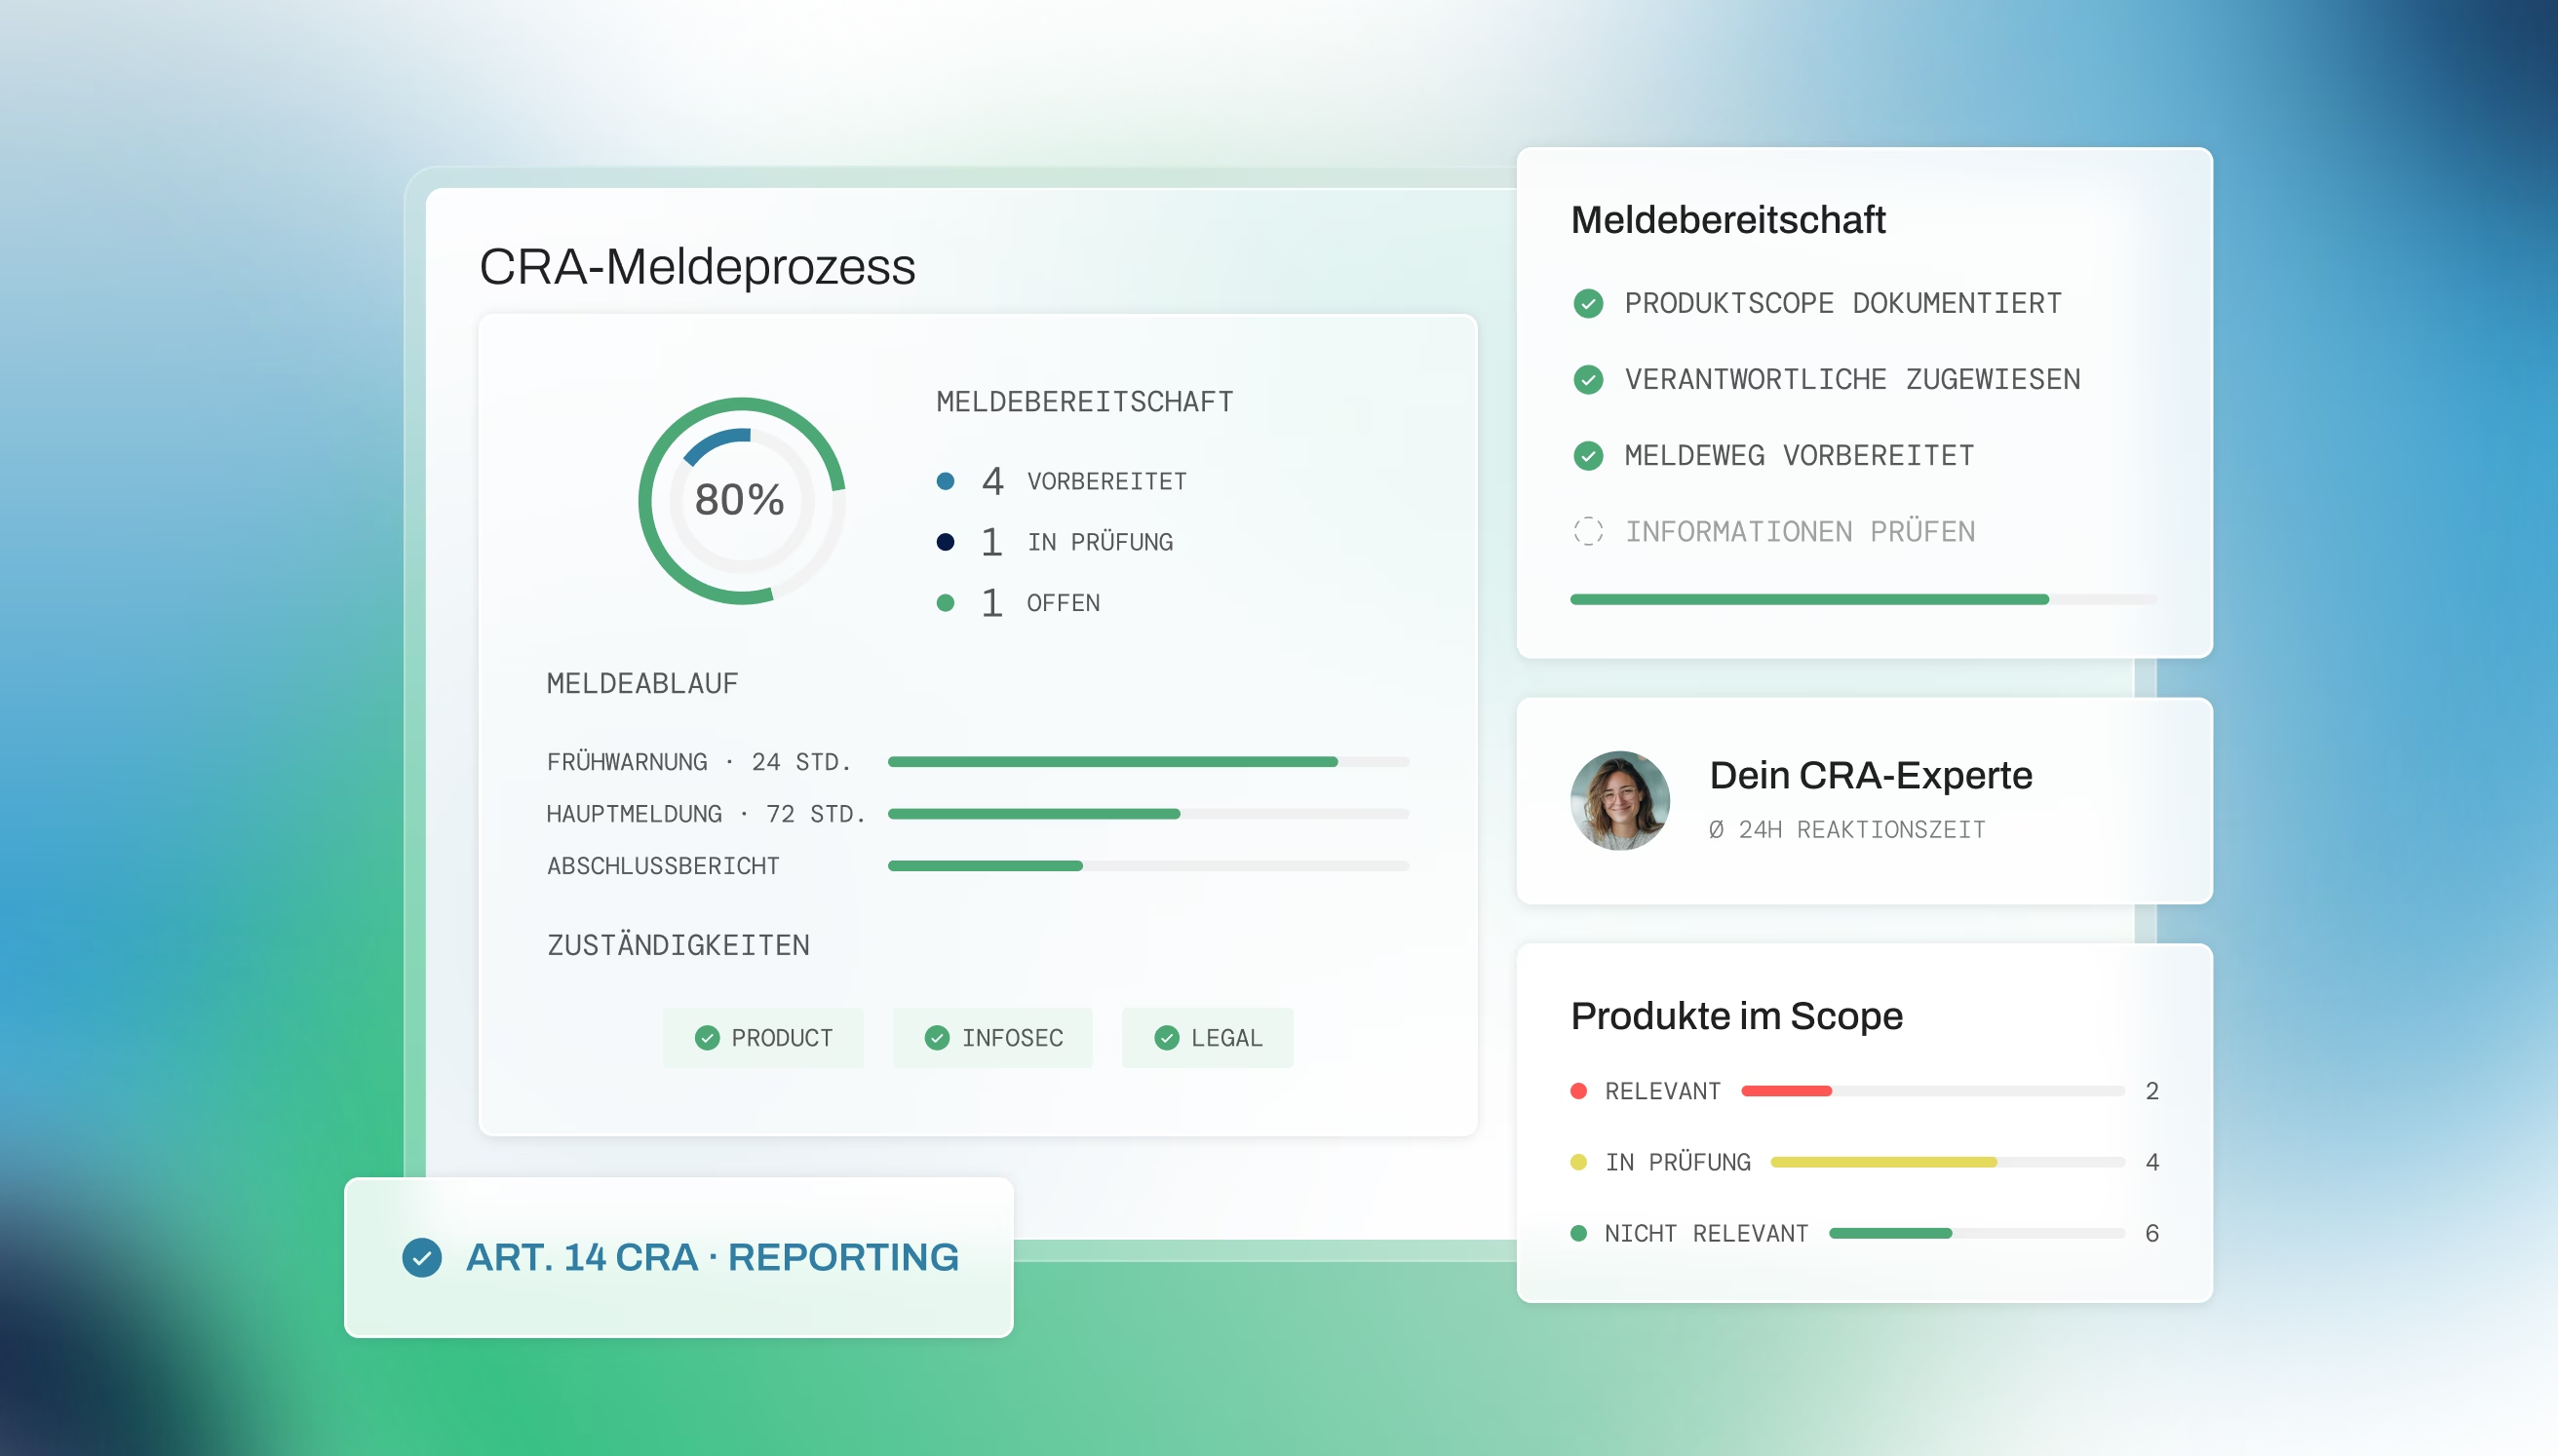
Innerhalb von 24 Stunden ist grundsätzlich eine erste Frühwarnung erforderlich. Eine ausführlichere Meldung folgt innerhalb von 72 Stunden. Ohne vorbereiteten Ablauf vergeht die halbe Frist mit der Frage, wer überhaupt entscheidet.
Informationen liegen in mehreren Teams
Development, Produkt, IT Security, Legal und Management verfügen jeweils über einen Teil der benötigten Informationen. Im Ernstfall bleibt keine Zeit, sie einzusammeln.
CRA Reporting mit heyData. Drei Gründe, warum.
Ein vorbereiteter Prozess
Alles, was dein Team für den CRA-Meldeprozess benötigt:
- Betroffene Produkte zentral erfassen
- Verantwortlichkeiten festlegen
- Interne Eskalationswege vorbereiten
- Erforderliche Informationen strukturieren
- Entscheidungen und Meldungen nachvollziehbar dokumentieren
Expert:innen an deiner Seite
Unterstützung, wenn eine rein technische Betrachtung nicht ausreicht:
- Feste Ansprechpartner:innen aus unserem Team, keine anonyme Hotline
- Wir ordnen deinen Produktscope ein und stehen für diese Einordnung ein
- Zuständigkeiten und Eskalationswege prüfen wir gegen deine Organisation
- Abgrenzung zu NIS2 und ISO 27001 – von Jurist:innen im Haus
- Regulatorische Änderungen pflegen unsere Expert:innen ein
Bestehende Arbeit weiterverwenden
CRA beginnt nicht immer bei null:
- Risiken aus ISO 27001 weiterverwenden
- Incident-Prozesse aus NIS2 als Grundlage nutzen
- Verantwortlichkeiten framework übergreifend abbilden
- Lieferanten- und Vulnerability-Prozesse verbinden
- Was du einmal umsetzt, zählt auch für ISO 27001 und NIS2
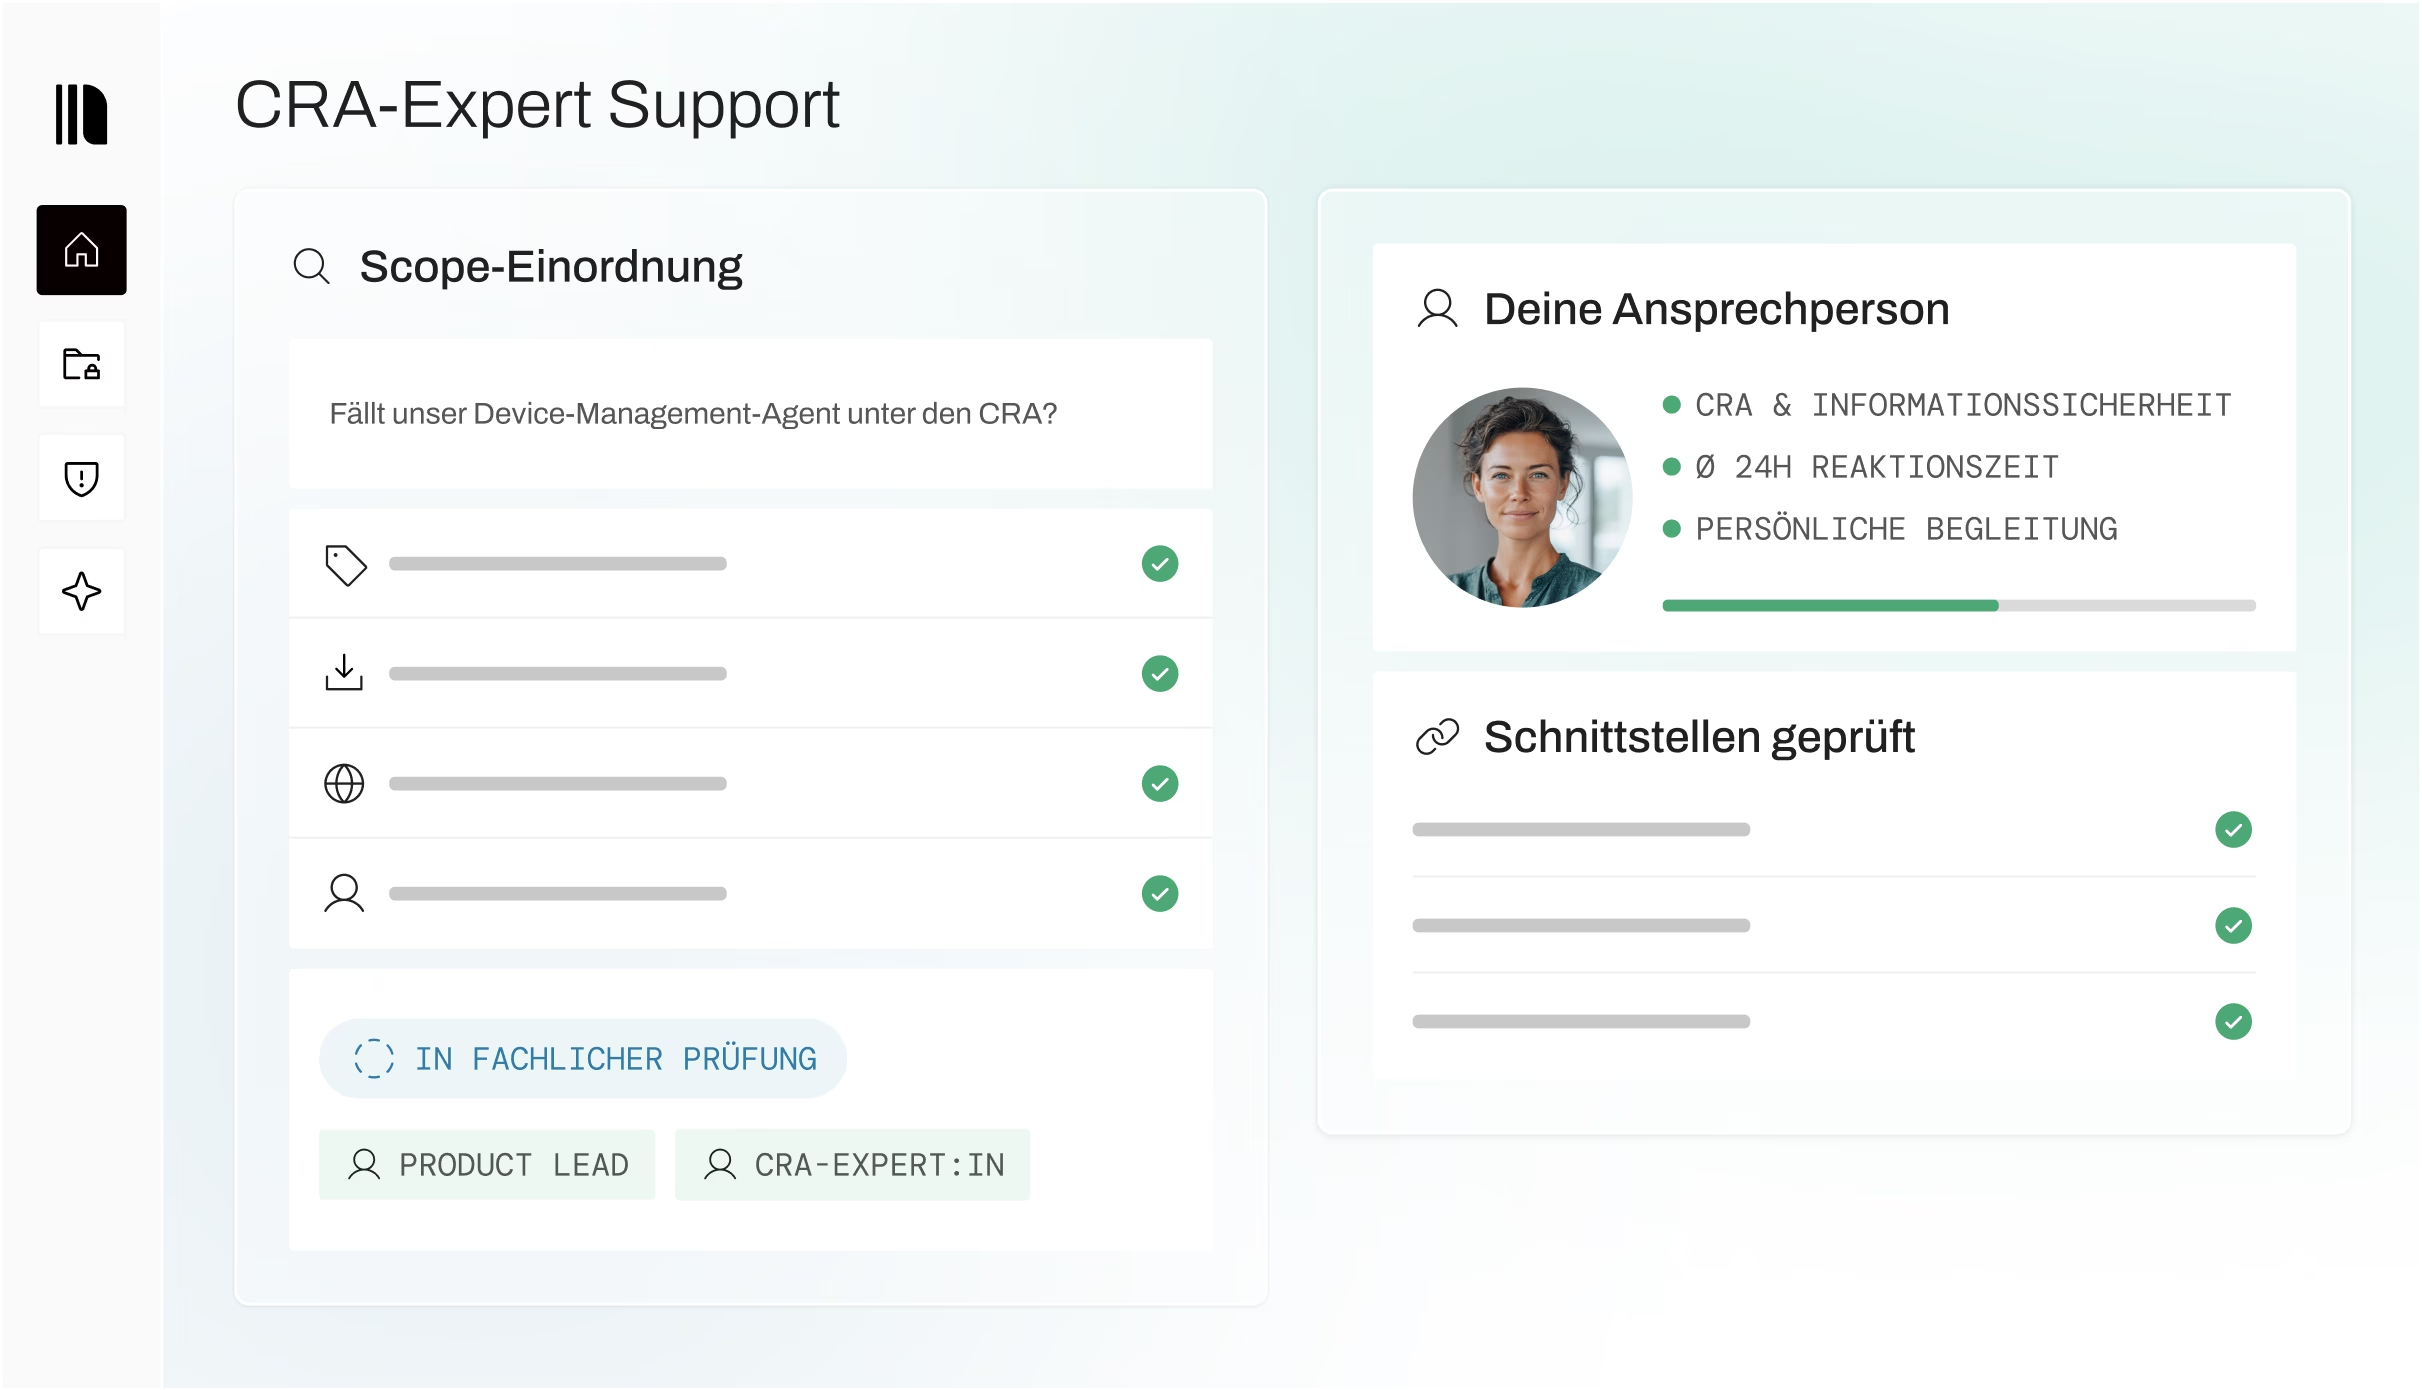
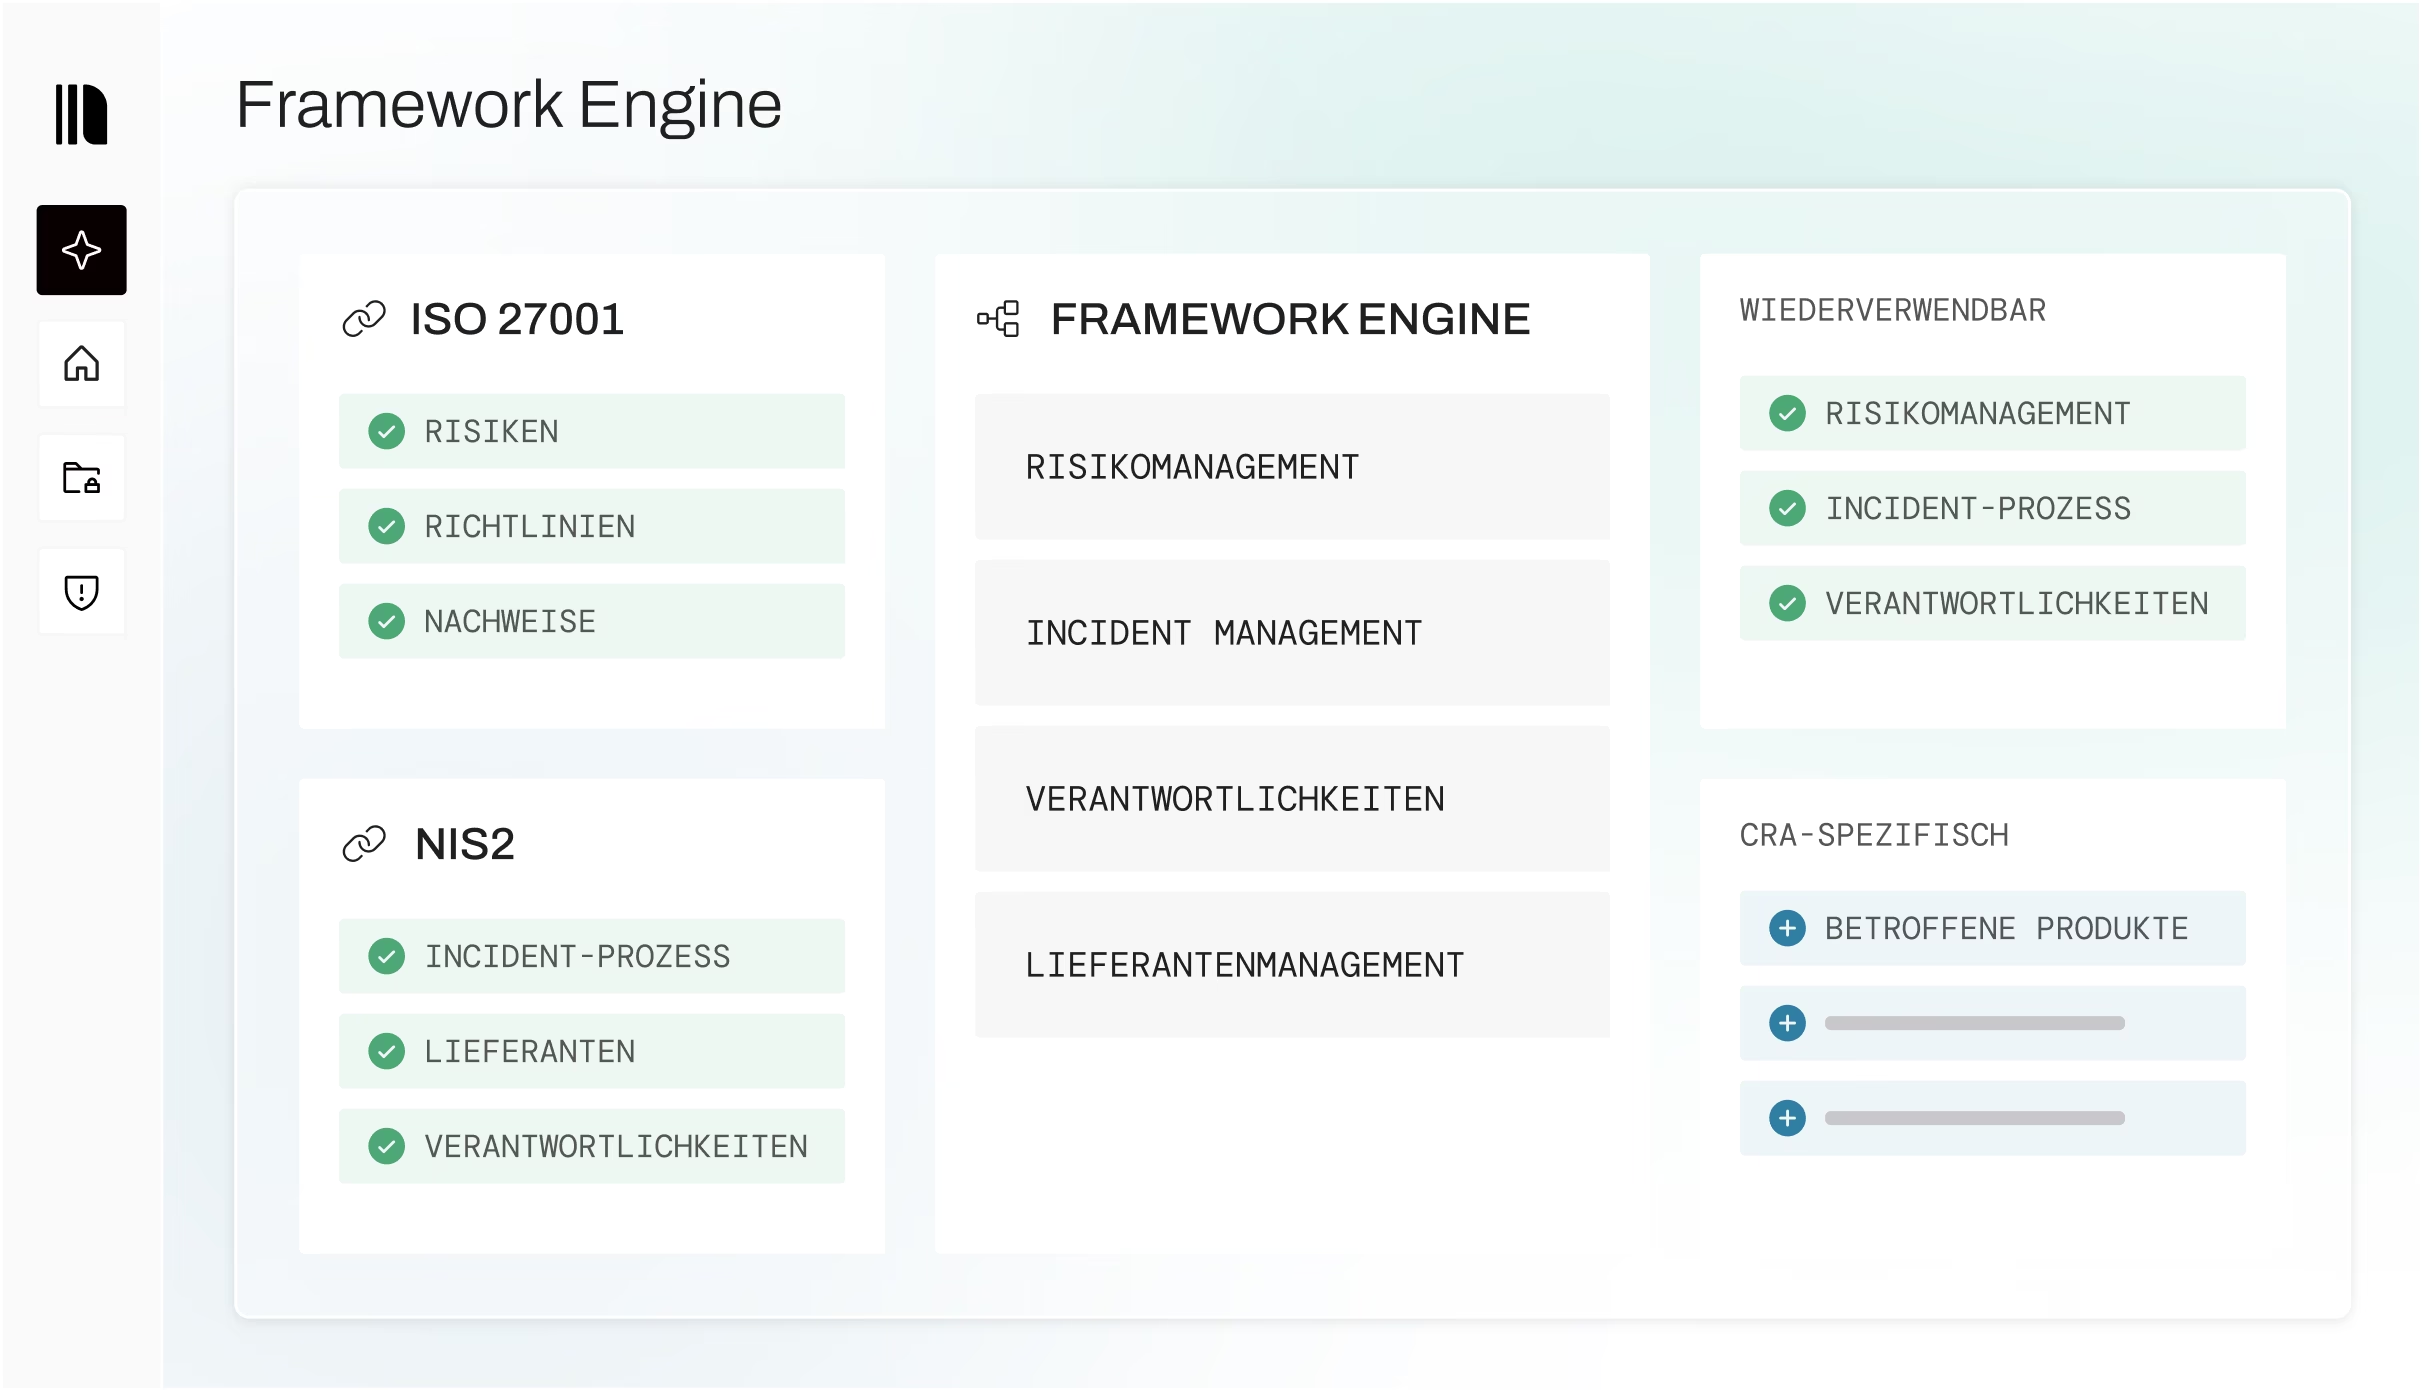
Was du mit heyData für die CRA-Meldepflichten abbildest
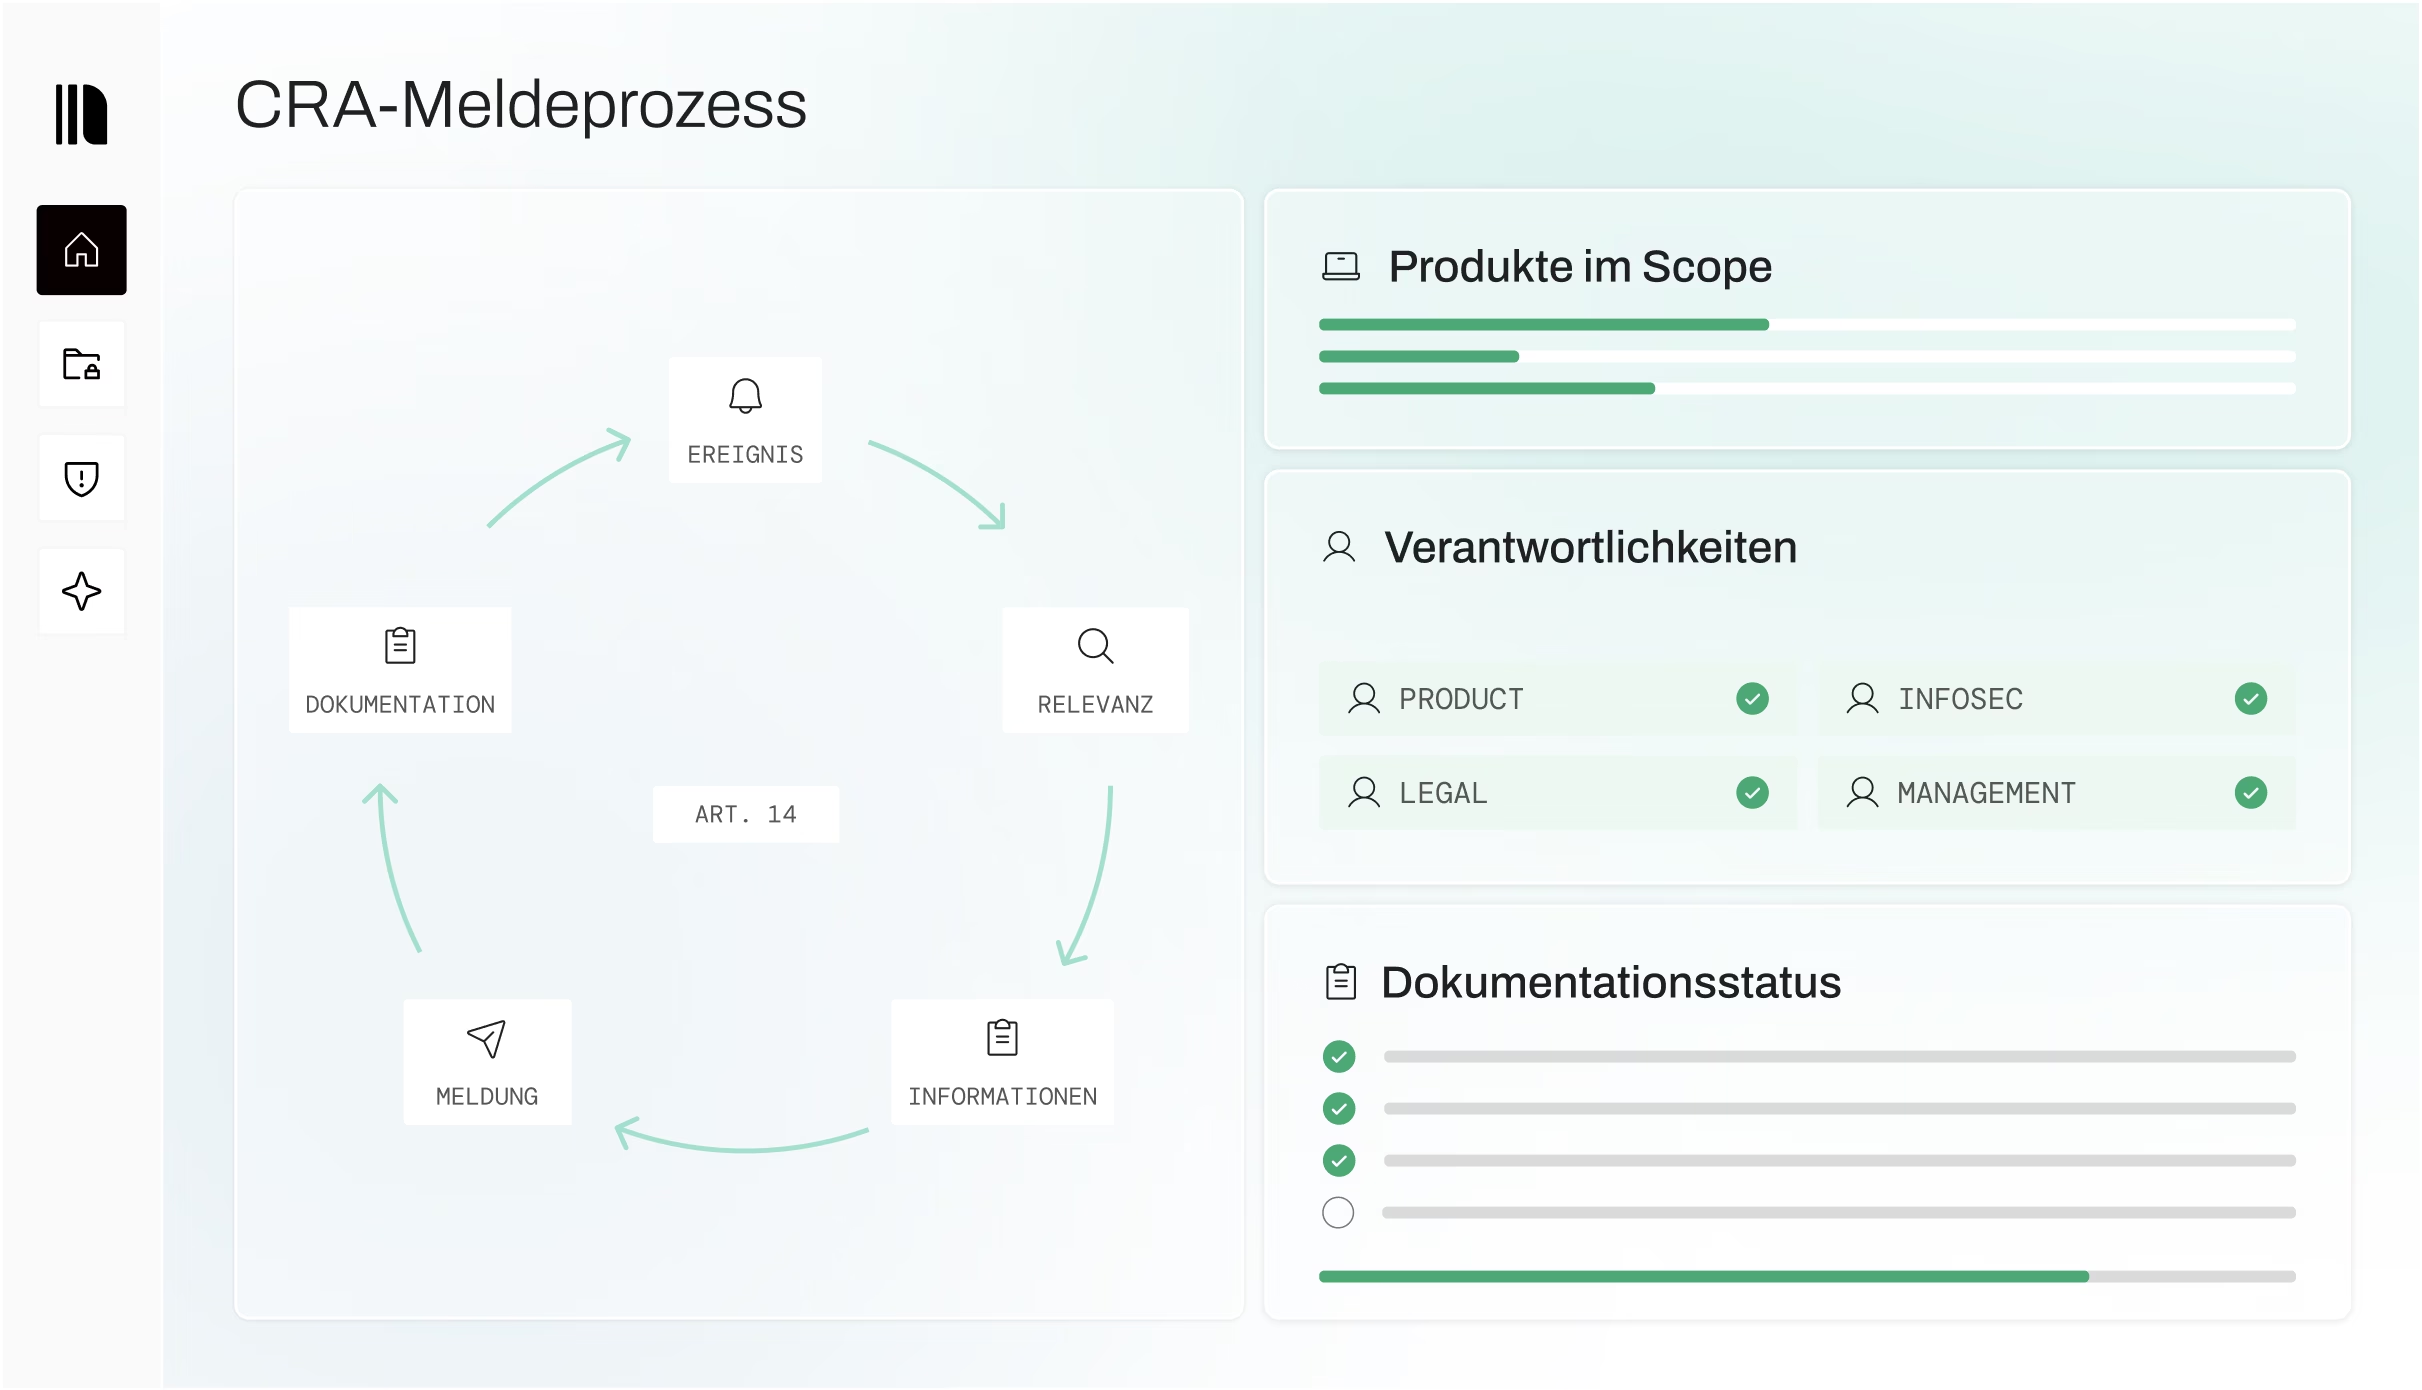
Von der Produkterfassung bis zur vorbereiteten Meldung: heyData bringt die erforderlichen Informationen, Aufgaben und Verantwortlichkeiten in eine klare Struktur.


Betroffene Produkte zentral erfassen
Dokumentiere installierbare Software, Apps, Browser-Erweiterungen, Agents und vernetzte Hardware, die du unter deinem Namen auf dem EU-Markt bereitstellst.
Zuständigkeiten verbindlich festlegen
Lege fest, wer Ereignisse bewertet, technische Informationen bereitstellt, Entscheidungen freigibt und den Meldeprozess koordiniert.
Den Meldeprozess vorbereiten
Bilde den Ablauf von der internen Erkennung bis zur Frühwarnung, Hauptmeldung und zum Abschlussbericht nachvollziehbar ab.
Informationen schnell verfügbar halten
Halte Produktdaten, Schwachstellenbewertungen, ergriffene Maßnahmen und interne Entscheidungen zentral und nachvollziehbar fest.
ISO 27001 und NIS2 weiterverwenden
Nutze vorhandene Risiken, Maßnahmen, Richtlinien und Vorfallsprozesse als organisatorische Grundlage für den CRA.
Auch deine Kund:innen rechtzeitig informieren
Neben der Behördenmeldung musst du die betroffenen Nutzer:innen unverzüglich informieren. Wir bereiten Kommunikationswege, Freigaben und Verteiler mit dir vor.
Vom Produktscope zum vorbereiteten CRA-Meldeprozess
Kein unübersichtliches Compliance-Projekt. Sondern ein klarer Einstieg in die Anforderungen, die ab September 2026 tatsächlich gelten.
Produkte einordnen
Erfasse die Hard- und Softwareprodukte, die du unter deinem Namen auf dem EU-Markt bereitstellst. Gemeinsam klären wir, welche Produktkomponenten für den CRA relevant sein können.
Zuständigkeiten definieren
Lege fest, welche Rollen aus Development, Product, IT Security, Legal und Management in den Meldeprozess eingebunden werden.
Meldeprozess vorbereiten
Strukturiere Erkennung, Bewertung, Eskalation und Freigabe entlang der 24-Stunden-, 72-Stunden- und Abschlussfristen.
Im Ernstfall koordiniert handeln
Im Ernstfall stellst du die Meldung aus vorbereiteten Bausteinen zusammen – und informierst parallel die betroffenen Nutzer:innen.
Unverbindliche Beratung · Klarer Scope
Dein Experte für Informationssicherheit
Kevin Queisser
- ISO 27001
- Interner Auditor
- NIS2
- DORA
Regina Frey
- ISO 27001
- Juristin
- NIS2
- DSGVO
- revDSG
- UK GDPR
Nabiullah Waziri
- ISO 27001
- Interner Auditor
- NIS2
- DORA
Melike Sevim
- ISO 27001
- Juristin
- NIS2
- DSGVO
Adrian Matusiak
- ISO 27001
- Jurist
- NIS2
- DORA
Dominik Appelt
- DSB
- Jurist
- DSGVO
- AI Act
Warum Unternehmen mit heyData arbeiten
Mehr als 2.500 Unternehmen vertrauen auf heyData.


Von der Kundenanforderung zum ISO-27001-Sicherheitsstandard
Wie Sprintwerk mit heyData die ISO-27001-Zertifizierung erfolgreich umsetzt und Informationssicherheit fest im Arbeitsalltag verankert.
Mit heyData sparen wir Zeit, reduzieren Risiken und stärken aktiv das Vertrauen unserer Kunden.
Die ISO-Expert:innen von heyData haben uns geholfen, die ISO 27001 – eigentlich für große Konzerne konzipiert – auf unsere Bedürfnisse anzupassen.
Was heyData auszeichnet, ist die Reaktionsfähigkeit und die schnelle Umsetzung.
Die Software hilft uns, alle IT-Sicherheitsmaßnahmen mit Datenschutzrelevanz zu dokumentieren und regelmäßig zu überprüfen.
Sicherheit ist Teil unseres Betriebs.
EU-Datensouveränität, In-house-Rechtsanwälte, ISO 27001-zertifizierter Hoster


Europäischer Anbieter
Deutsches Unternehmen, europäisches Recht, kein Zugriff durch Nicht-EU-Behörden.
Regelmäßige Sicherheitsprüfungen
Kontinuierlich geprüft und sicher weiterentwickelt.
Verschlüsselung & Zugriffsschutz
Verschlüsselte Daten, klar geregelte Zugriffe.
Geprüfte Experten
ISO 27001-ready Management System.
Welche deiner Produkte fallen unter den CRA?
In einem kurzen Check betrachten wir dein Produktportfolio, deine Rolle als Hersteller und deine bestehenden Sicherheitsprozesse. Du erhältst eine erste Einschätzung, was du vor dem 11. September 2026 vorbereiten solltest.
Keine Verpflichtung. Nur eine klare Einschätzung.
Häufige Fragen zum
Cyber Resilience Act
Nicht gefunden? Unser Team antwortet innerhalb eines Werktags.
Was ist der Cyber Resilience Act?
Was ist der Cyber Resilience Act?
Der Cyber Resilience Act ist eine EU-Verordnung für die Cybersicherheit von Produkten mit digitalen Elementen. Er legt unter anderem Anforderungen an sichere Produktentwicklung, Schwachstellenmanagement, Sicherheitsupdates, Dokumentation, Meldungen und Konformitätsbewertung fest.
Ab wann gilt der Cyber Resilience Act?
Ab wann gilt der Cyber Resilience Act?
Die Meldepflichten aus Art. 14 gelten ab dem 11. September 2026. Die meisten weiteren Anforderungen gelten ab dem 11. Dezember 2027.
Welche Unternehmen sind vom CRA betroffen?
Welche Unternehmen sind vom CRA betroffen?
Betroffen sind insbesondere Unternehmen, die Hard- oder Softwareprodukte mit digitalen Elementen unter ihrem eigenen Namen oder ihrer eigenen Marke auf dem EU-Markt bereitstellen. Die Branche und das Geschäftsmodell sind dabei weniger entscheidend als das konkrete Produkt.
Gilt eine installierbare App als Produkt mit digitalen Elementen?
Gilt eine installierbare App als Produkt mit digitalen Elementen?
Grundsätzlich können mobile Apps, Desktop-Anwendungen, Browser-Erweiterungen und andere installierbare Software unter den CRA fallen, wenn sie im Rahmen einer kommerziellen Tätigkeit auf dem EU-Markt bereitgestellt werden und die weiteren Voraussetzungen des CRA erfüllen.
Gilt der CRA auch für SaaS-Unternehmen?
Gilt der CRA auch für SaaS-Unternehmen?
Reine Browser-SaaS-Angebote fallen grundsätzlich nicht allein deshalb unter den CRA. Stellt ein SaaS-Unternehmen jedoch zusätzlich einen installierbaren Client, eine App, eine Browser-Erweiterung oder einen Agent unter der eigenen Marke bereit, kann diese Produktkomponente betroffen sein. Die Kommission hat diese Abgrenzung in ihren Leitlinien vom 27. Juli 2026 (C(2026) 5252) mit Beispielen konkretisiert.
Auch eine selbst entwickelte Remote-Processing-Lösung kann Teil des Produkts sein, wenn das betroffene Produkt ohne sie eine seiner Funktionen nicht erfüllen könnte.
Sind wir Hersteller, wenn ein Dienstleister unsere Software entwickelt hat?
Sind wir Hersteller, wenn ein Dienstleister unsere Software entwickelt hat?
Das ist möglich. Wer ein Produkt unter dem eigenen Namen oder der eigenen Marke auf den Markt bringt, kann als Hersteller gelten – auch wenn Entwicklung oder Herstellung durch Dritte erfolgt.
Gelten die Meldepflichten auch für bestehende Produkte?
Gelten die Meldepflichten auch für bestehende Produkte?
Ja. Die Meldepflichten gelten auch für Produkte mit digitalen Elementen, die bereits vor dem 11. Dezember 2027 auf dem EU-Markt bereitgestellt wurden. Auch Software, die du vor Jahren ausgeliefert hast, kann eine 24-Stunden-Frist auslösen.
Welche Ereignisse müssen gemeldet werden?
Welche Ereignisse müssen gemeldet werden?
Meldepflichtig sind insbesondere aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die sich auf die Sicherheit eines Produkts mit digitalen Elementen auswirken. Nicht jede gewöhnliche Schwachstelle oder IT-Störung löst automatisch eine CRA-Meldung aus.
Müssen alle Vorfälle innerhalb von 24 Stunden vollständig gemeldet werden?
Müssen alle Vorfälle innerhalb von 24 Stunden vollständig gemeldet werden?
Nein. Innerhalb von 24 Stunden ist grundsätzlich eine Frühwarnung erforderlich. Eine ausführlichere Meldung folgt innerhalb von 72 Stunden. Der Abschlussbericht folgt danach: bei einer aktiv ausgenutzten Schwachstelle spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist – bei einem schwerwiegenden Sicherheitsvorfall innerhalb eines Monats nach der 72-Stunden-Meldung.
Wo wird eine CRA-Meldung eingereicht?
Wo wird eine CRA-Meldung eingereicht?
Die Meldung wird einmalig über die von der ENISA betriebene Meldeplattform eingereicht und geht an das als Koordinator benannte CSIRT deiner EU-Hauptniederlassung sowie an die ENISA. Der Zugang läuft über einen EU-Login-Account, den du schon vorher anlegen kannst.
Ersetzt eine CRA-Meldung eine NIS2-Meldung?
Ersetzt eine CRA-Meldung eine NIS2-Meldung?
Nein. CRA und NIS2 haben unterschiedliche Meldewege und Anwendungsbereiche. Eine Meldung über die CRA Single Reporting Platform erfüllt nicht automatisch eine mögliche NIS2-Meldepflicht über nationale Kanäle.
Macht ISO 27001 unser Produkt CRA-konform?
Macht ISO 27001 unser Produkt CRA-konform?
Nein. ISO 27001 schafft eine starke organisatorische Grundlage für Informationssicherheit, ersetzt aber nicht die produktspezifischen Anforderungen des CRA. Bestehende Risiken, Richtlinien, Incident-Prozesse und Nachweise können jedoch teilweise weiterverwendet werden.
Was bietet heyData aktuell für den CRA an?
Was bietet heyData aktuell für den CRA an?
Aktuell unterstützt heyData Unternehmen bei der Vorbereitung und Umsetzung der Meldepflichten nach Art. 14 CRA. Das Angebot konzentriert sich auf die Anforderungen, die ab dem 11. September 2026 gelten.
Ein erweitertes Angebot für die vollständigen CRA-Anforderungen ab Dezember 2027 befindet sich in der Pilot- und Entwicklungsphase.
Unterstützt heyData auch bei der CE-Kennzeichnung?
Unterstützt heyData auch bei der CE-Kennzeichnung?
Die CE-Kennzeichnung und vollständige Konformitätsbewertung sind nicht Bestandteil des aktuell verfügbaren CRA-Reporting-Angebots. Die Unterstützung für die umfassenderen Anforderungen ab Dezember 2027 wird derzeit im Rahmen der Pilotphase definiert.
CRA Reporting ist der erste Schritt. Mit heyData wird daraus ein verbundenes Compliance-System.
NIS2-Compliance
Nutze ISMS-Strukturen auch für deine NIS2-Vorbereitung: Governance, Risikoanalyse, Lieferkettensicherheit, Incident-Prozesse und Nachweise.
ISO 27001 Compliance
Nutze Risiken, Controls, Policies und Verantwortlichkeiten als organisatorische Grundlage für deine CRA-Vorbereitung.
EU AI Act
Wenn du KI-Systeme einsetzt oder entwickelst, brauchst du klare Governance, Rollen und Dokumentation. heyData baut die Grundlage früh auf.