Risikomanagement für ISO 27001 und NIS2, laufend geprüft
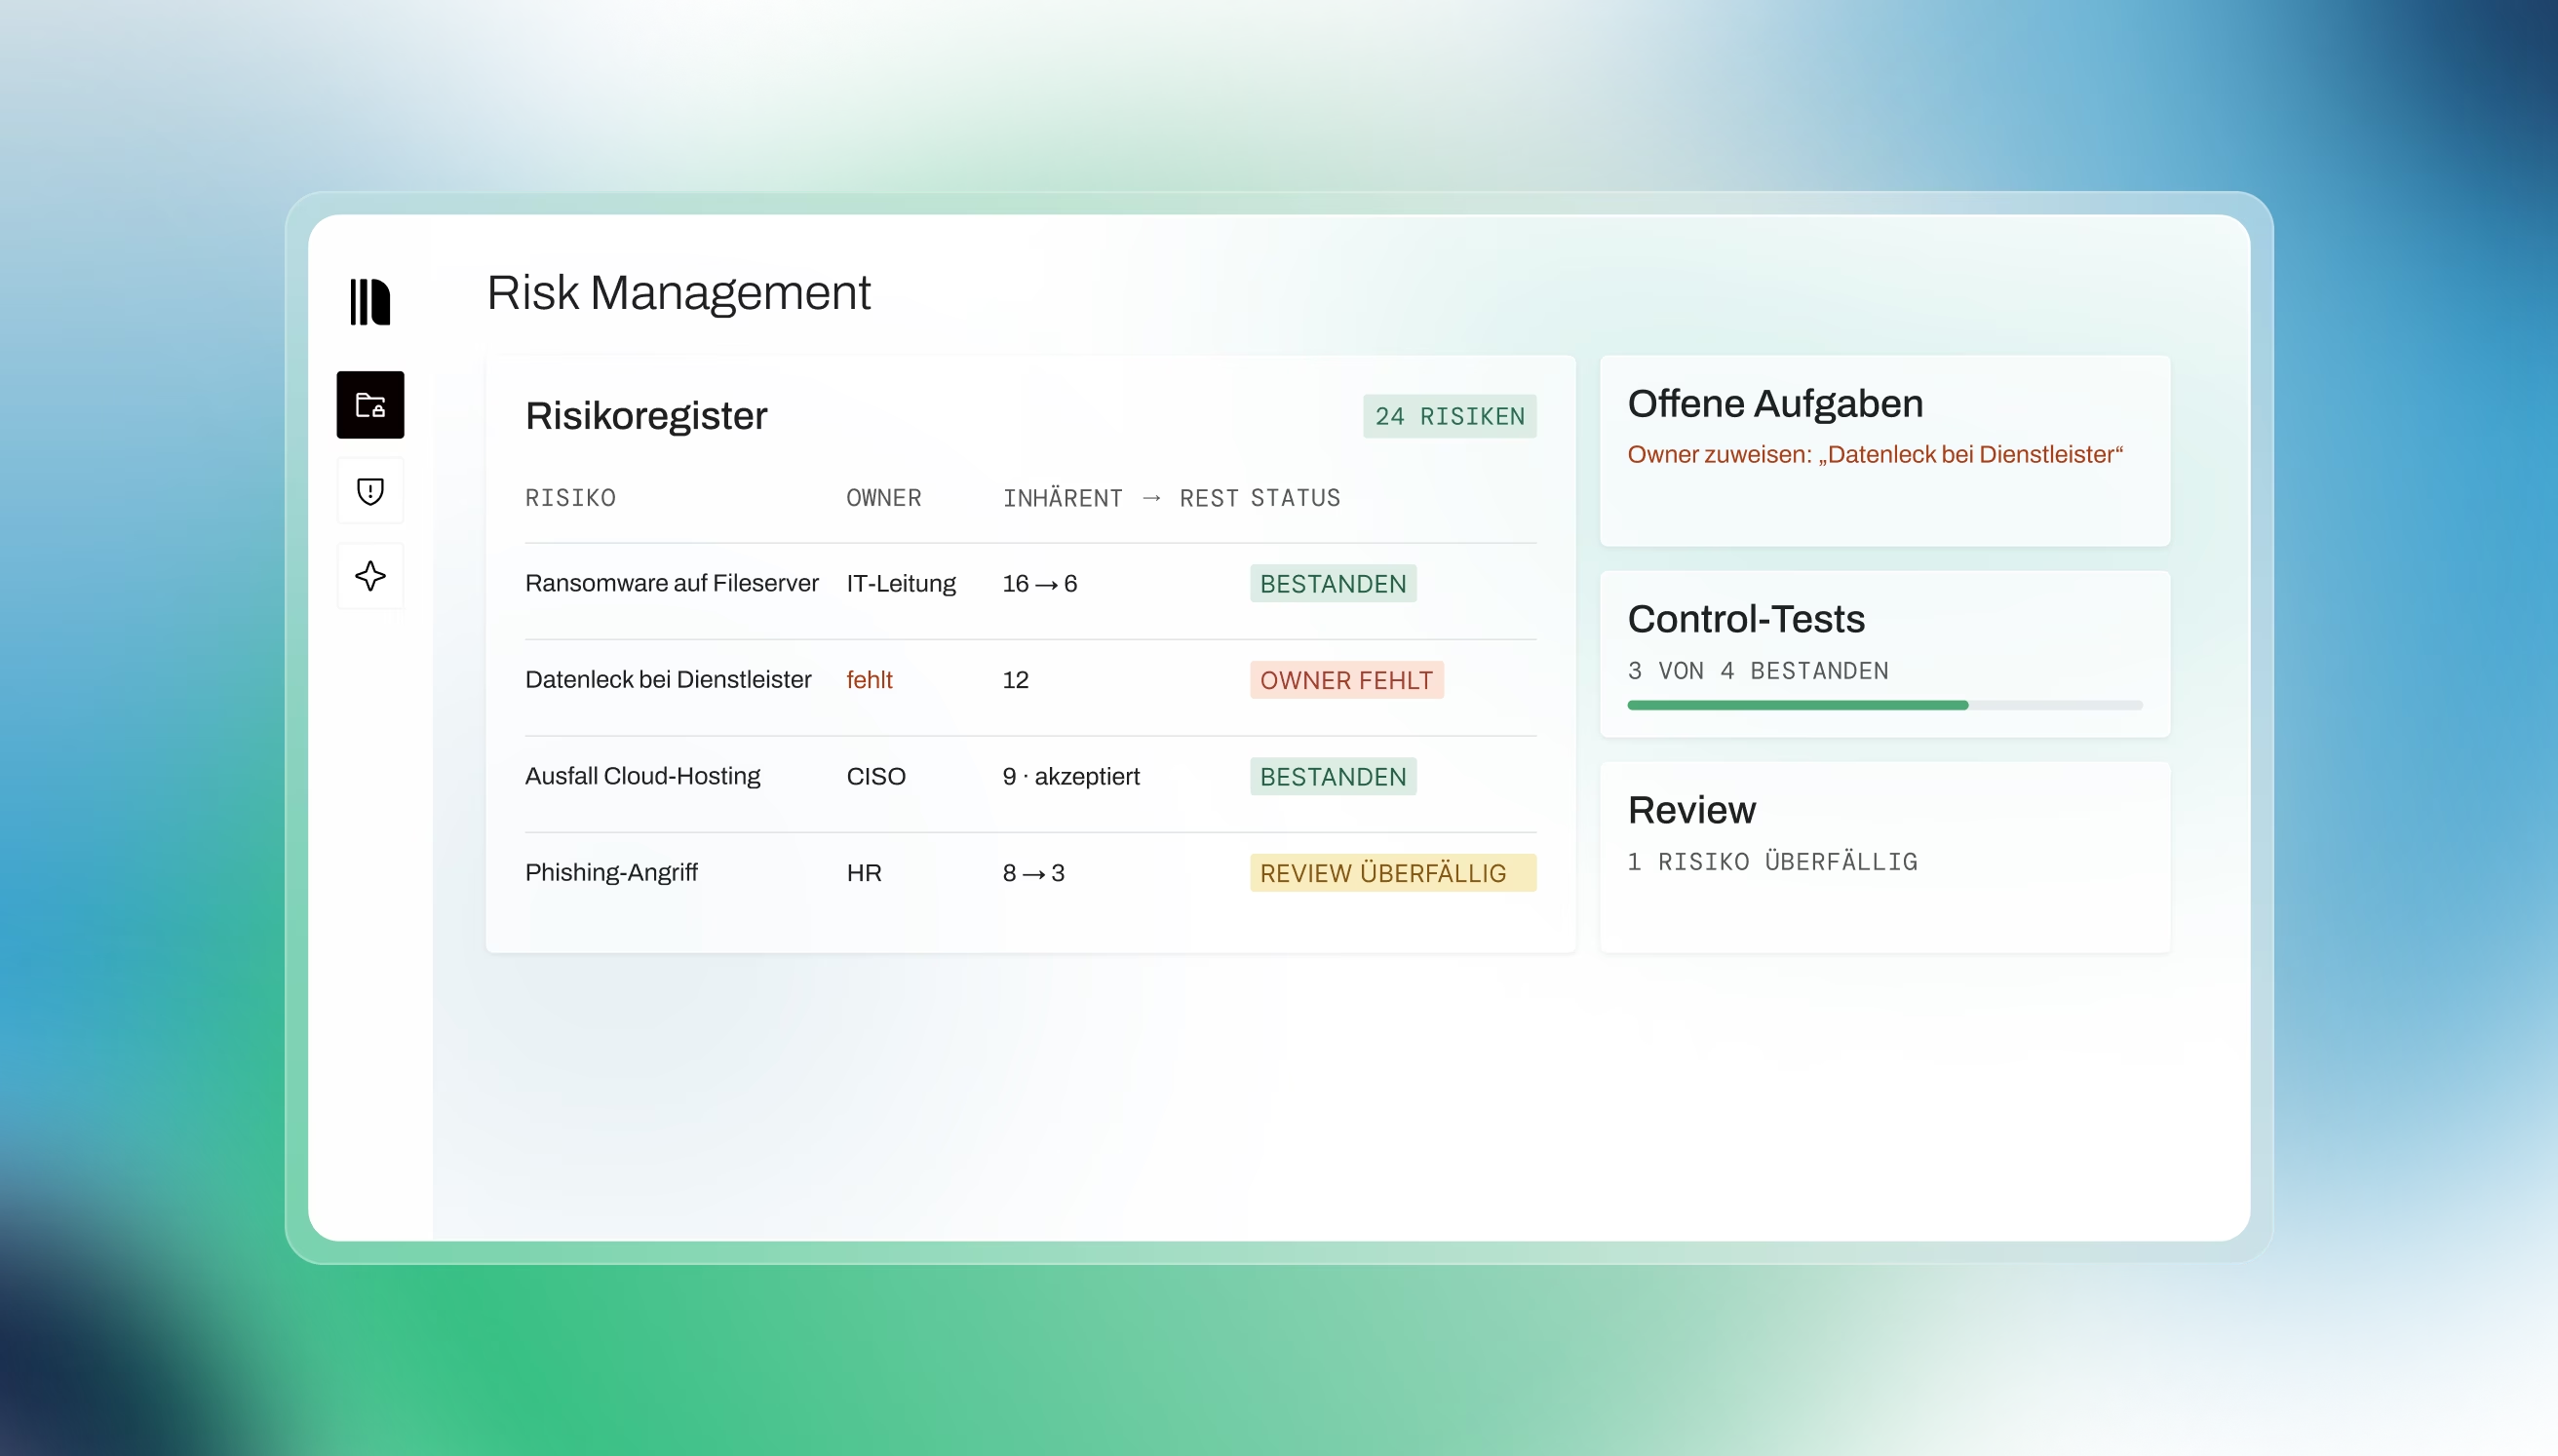
Bewerte, behandle und dokumentiere Risiken an einem Ort: mit Owner, Bewertung von inhärentem Risiko und Restrisiko und begründeter Entscheidung. Control-Tests prüfen dein Risikoregister fortlaufend und liefern den Nachweis fürs Audit.




Typische Schwachstellen im Risikoregister
Keine Vollständigkeitsprüfung
Fehlende Owner oder Bewertungen fallen in Tabellen oft erst im Audit auf.
Undokumentierte Entscheidungen
Warum ein Risiko akzeptiert wurde, ist später selten nachvollziehbar.
Abhängigkeit von Einzelpersonen
Das Wissen über Risiken liegt bei einer Person statt im System.
Kein Formular, das man einmal ausfüllt. Eine Prüfung, die mitläuft.
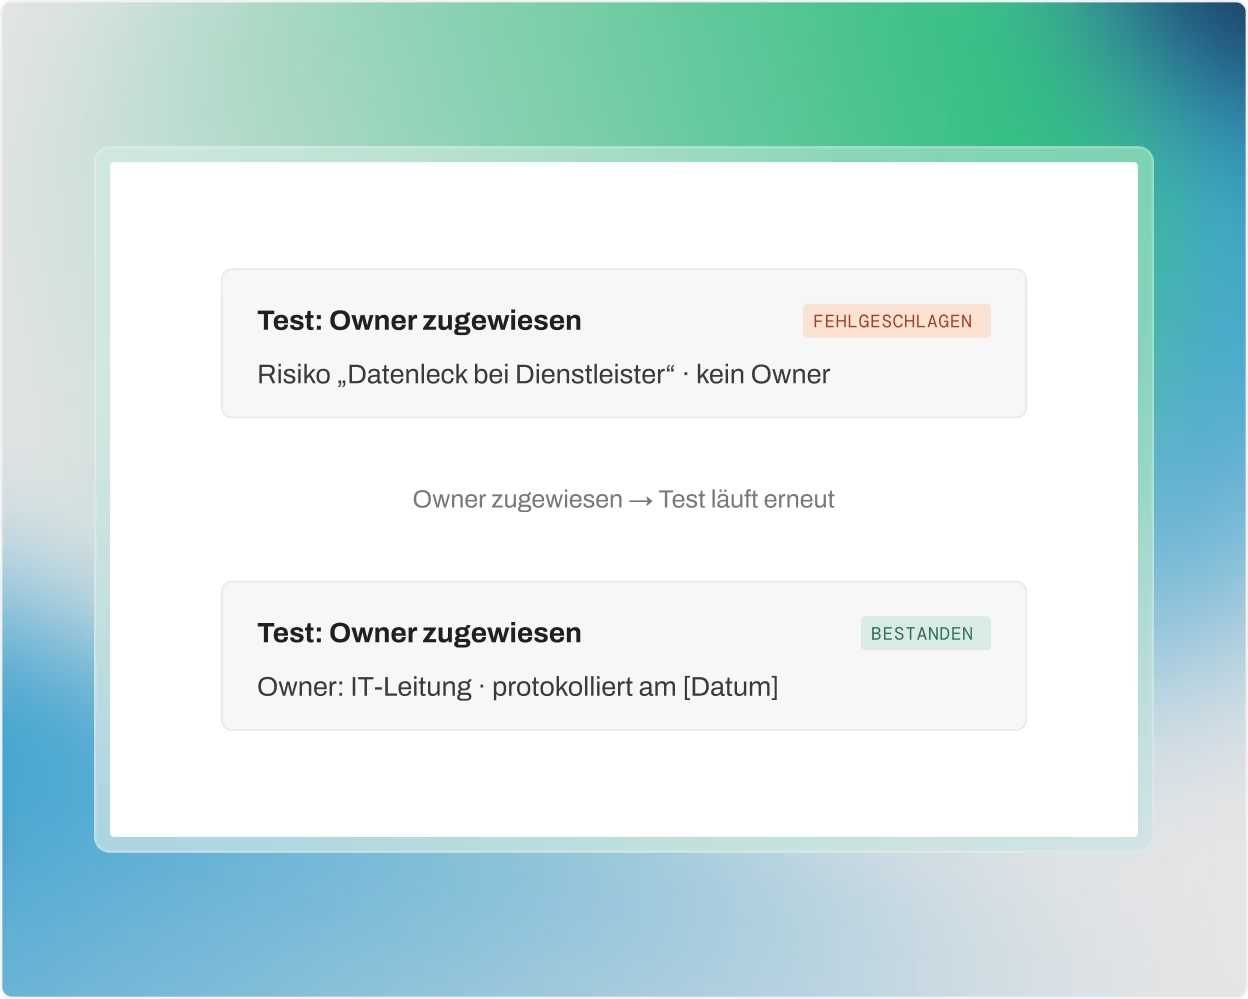
Fehlt einem Risiko der Owner, die Bewertung oder die Entscheidung, meldet sich die Plattform. Schließt du die Lücke, wird genau das dein Nachweis.
- Lücke erkannt: Der Test schlägt fehl und zeigt, was fehlt.
- Lücke geschlossen: Test bestanden, mit Zeitstempel als Audit-Nachweis.
- Immer aktuell: Nach 12 Monaten ohne Review gilt ein Risiko als „Review überfällig“.
Was das Risikoregister abdeckt


Vordefinierte Risikoszenarien
Szenarien als Grundlage für das erste Register. Bestehende Risiken per CSV importieren.
Inhärentes Risiko und Restrisiko
Bewertung vor und nach der Behandlung zeigt, wie wirksam Maßnahmen sind.
Vier Behandlungsarten
Mindern, Akzeptieren, Vermeiden, Übertragen. Akzeptanz begründbar; bei Vermeiden und Übertragen keine Restrisiko-Bewertung.
Risikoverantwortlicher nach Risiko
Jedes Risiko hat eine verantwortliche Person aus deinem Team.
Framework-übergreifende Controls
Eine als Meta-Control verknüpfte Maßnahme zählt für ISO 27001 und NIS2.
Optionale Freigabe
Eine benannte Person gibt Risiken frei oder lehnt sie mit Begründung ab.
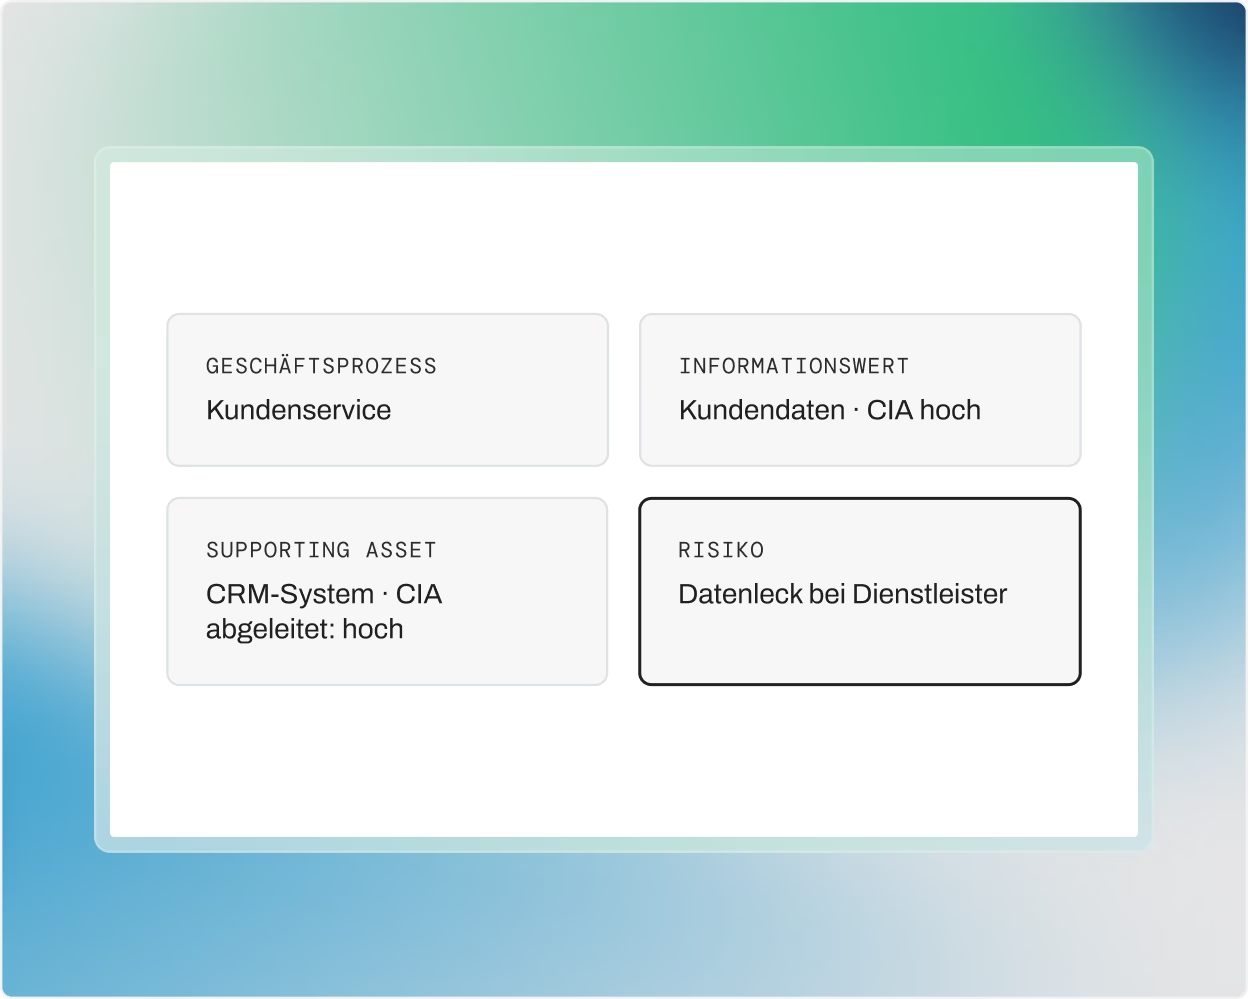
Risiken mit Assets und Prozessen verknüpfen
Verknüpfe jedes Risiko mit den Geschäftsprozessen, Informationswerten und Assets, die es betrifft. So siehst du auf einen Blick, worauf ein Risiko wirkt.
- Abgeleitete CIA-Bewertung: Assets übernehmen automatisch die höchste Bewertung der verknüpften Informationswerte.
- Automatischer Asset-Sync: über die im Asset Management angebundenen HRIS-, Cloud- und Repository-Integrationen.
- Filter „Nicht verknüpft“: zeigt fehlende Verbindungen, ohne etwas zu blockieren.
Risikomanagement nach ISO 27001 in vier Schritten
Risiken erfassen
Bestehende Risiken per CSV importieren oder Szenarien aus der Risikobibliothek nutzen.
Bewerten und zuordnen
Owner festlegen, inhärentes Risiko bewerten, mit Prozessen, Informationswerten und Assets verknüpfen.
Behandeln
Behandlungsart wählen, Controls zuordnen, Restrisiko bewerten. Optional freigeben lassen.
Laufend nachweisen
Control-Tests prüfen das Register fortlaufend, die Testhistorie dient als Audit-Nachweis.
Sicherheit ist Teil unserer Arbeitsweise
Europäische Datenhoheit, eigene Rechtsexpertise und ISO-27001-zertifiziertes Hosting.
Europäischer Anbieter
Regelmäßige Sicherheitsprüfungen
Verschlüsselung & Zugriffsschutz
Geprüfte Experten
Was gehört in ein Risikoregister nach ISO 27001?
Was gehört in ein Risikoregister nach ISO 27001?
Für jedes Risiko: eine Beschreibung, den Risk Owner, die Bewertung aus Auswirkung und Eintrittswahrscheinlichkeit, die gewählte Behandlung mit den zugehörigen Controls und das verbleibende Restrisiko. ISO 27001 verlangt zudem, dass die Risk Owner den Behandlungsplan und das Restrisiko akzeptieren.
Was ist der Unterschied zwischen Brutto- und Nettorisiko?
Was ist der Unterschied zwischen Brutto- und Nettorisiko?
Das Bruttorisiko (inhärentes Risiko) beschreibt ein Risiko, bevor Maßnahmen greifen. Das Nettorisiko (residuales Risiko oder Restrisiko) bleibt nach der Behandlung übrig. In heyData bewertest du beide – so siehst du, wie stark deine Maßnahmen wirken.
Was verlangen ISO 27001 und NIS2 vom Risikomanagement?
Was verlangen ISO 27001 und NIS2 vom Risikomanagement?
ISO 27001 fordert einen festgelegten Prozess zur Risikobeurteilung und -behandlung (Abschnitte 6.1.2 und 6.1.3), der in geplanten Abständen durchgeführt wird (8.2 und 8.3). NIS2 verlangt in Art. 21 Abs. 2 lit. a Konzepte für die Risikoanalyse und die Sicherheit von Informationssystemen.
Wie oft muss die Risikobeurteilung aktualisiert werden?
Wie oft muss die Risikobeurteilung aktualisiert werden?
ISO 27001 verlangt eine Risikobeurteilung in geplanten Abständen und bei erheblichen Änderungen. In heyData hat jedes Risiko eine Review-Frist von 12 Monaten; wird sie verpasst, wird das Risiko als „Review überfällig“ markiert.
Wir pflegen unsere Risiken in Excel. Warum wechseln?
Wir pflegen unsere Risiken in Excel. Warum wechseln?
Eine Tabelle prüft nichts – ihre Qualität hängt davon ab, wer sie pflegt. In heyData werden Owner, Bewertung und Behandlungsentscheidung automatisch und fortlaufend getestet. Bestehende Risiken importierst du per CSV.
Müssen bestehende Risiken neu erfasst werden?
Müssen bestehende Risiken neu erfasst werden?
Nein. Vorhandene Daten bleiben unverändert erhalten. Neue Regeln bestimmen nur, was künftig erforderlich ist.
Ist die Freigabe von Risiken verpflichtend?
Ist die Freigabe von Risiken verpflichtend?
Nein. Die Freigabe ist optional. Teams, die eine zweite Prüfung wünschen, benennen eine Person, die Risiken freigibt oder mit Begründung ablehnt.
Ist heyData eine GRC-Software?
Ist heyData eine GRC-Software?
heyData ist eine Compliance-Plattform für Datenschutz, Informationssicherheit und KI-Governance. Das Risikomanagement ist ein Modul darin und mit Asset Management, Vendor Management und Policy Management verbunden.
Was kostet die Risikomanagement-Software?
Was kostet die Risikomanagement-Software?
Das Risikomanagement ist Teil der heyData-Pakete für Informationssicherheit. Die aktuellen Preise findest du auf unserer Preisseite, oder du buchst eine Demo für ein individuelles Angebot.
Risikomanagement in einer Demo kennenlernen
Owner, Bewertung und Behandlung zentral dokumentiert und laufend geprüft für ISO 27001 und NIS2.
Demo buchen, Fragen stellen, Preise vergleichen – wir sind dabei.